¿Qué ha pasado con nginx?
El 18 de noviembre de 2026, nginx publicó las versiones 1.30.7 y 1.31.9, que corrigen cinco fallos que la empresa de seguridad Xint, que los descubrió, ha bautizado como NGINX2Root. F5, la empresa que desarrolla nginx, les da una gravedad de 9,2 sobre 10. El más extendido lleva en el código desde 2015 y, según Xint, permite a alguien sin contraseña ejecutar órdenes en el servidor de una web que use HTTP/2, una forma moderna y muy común de entregar páginas. Y se habla tanto porque nginx está detrás de casi una de cada tres webs cuyo servidor se conoce, el 31,3 % según W3Techs.
¿Qué es nginx y por qué importa?
nginx es el programa que, en el servidor, recibe cada visita y entrega la página que pides. Lo usan tiendas online, blogs, webs de negocios pequeños y de empresas grandes. Tú no lo ves cuando las visitas.
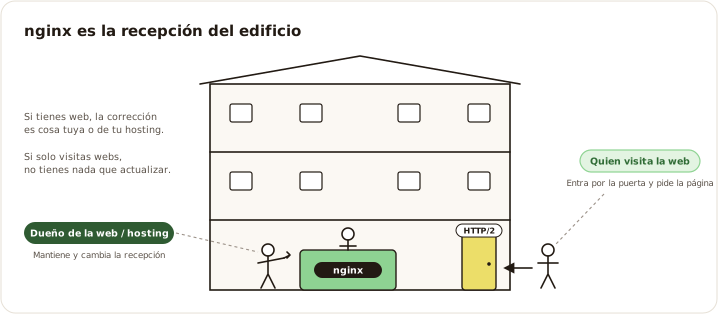
Piénsalo como la recepción de un edificio. La web es el edificio, y la recepción es quien atiende a cada persona que entra y le da lo que pide. HTTP/2 sería la puerta rápida, la que hoy usa casi todo el mundo. El fallo está en esa recepción, y quien tiene que cambiarla es el dueño del edificio. Tú, cuando visitas esa web, eres quien entra a preguntar: no puedes cambiar la recepción y tampoco te toca hacerlo.
Por eso este fallo es cosa de quien tiene la web, no de quien la visita. Aunque estos días se hable mucho de nginx, ni tu ordenador ni tu móvil tienen nada que actualizar por este fallo en concreto. Lo que sí conviene es saber qué puedes notar como visitante y qué hacer si pasa, que es lo que viene ahora.
¿Tengo que dejar de entrar en webs?
No. Puedes seguir navegando como siempre. El riesgo está en los servidores que no instalen la corrección: en esos, alguien de fuera podría llegar a controlarlos, y eso sí puede notarse desde el lado del visitante.
¿Cómo se notaría? Una web que de repente se comporta raro, que te muestra un aviso extraño o te lleva a otra página, o una descarga que no has pedido. Nada de eso es nuevo ni exclusivo de este fallo, y se evita con las precauciones de cualquier día. No instales nada que no hayas pedido tú. Desconfía de los avisos que te meten prisa, como los que dicen que tu equipo tiene un fallo y debes actualizar algo ahora mismo. Y mantén al día tu navegador. Si una web que conoces se comporta de forma extraña, ciérrala y vuelve más tarde.
¿Qué pasa con mis datos en las webs que uso?
Depende de cada web, y es cada web la que tiene que informarte si algo ha ido mal. A día de hoy no hay ningún dato público que confirme que alguien haya aprovechado estos fallos: a 18 de noviembre, ninguno figuraba en el catálogo de fallos explotados de la agencia de ciberseguridad de Estados Unidos (CISA), según Cloudflare Radar, y Xint no publicó los pasos finales de su ataque.
Si estos días una web que usas está en mantenimiento o va algo más lenta, lo más normal es que la estén actualizando o que hayan apagado HTTP/2 por precaución, una medida temporal que no impide que funcione.
Si una web en la que tienes cuenta te avisa de un incidente de seguridad, sigue sus indicaciones y, si te pide cambiar la contraseña, hazlo entrando tú en su página oficial, no desde un enlace que te llegue por correo.
¿Y si tengo una web, aunque sea pequeña?
Entonces sí te toca mirar, pero no tienes que saber nada de servidores: quien actualiza nginx es tu empresa de hosting o quien administra tu servidor, y tú solo tienes que pedírselo. En nuestra guía Vulnerabilidad nginx 2026: cómo saber si afecta a tu web y qué pedirle a tu hosting te contamos qué mirar y te dejamos el correo para tu hosting listo para copiar. Y si prefieres empezar por lo rápido, el comprobador gratuito de NGINX2Root te dice qué versión de nginx declara tu web y si ofrece HTTP/2, y el análisis de Wakaris te lo explica sin tecnicismos junto con el resto de tu web.
¿Tienes web? Analízala gratis. Te lo explicamos claro.
Preguntas frecuentes
¿Lo ha encontrado una inteligencia artificial?
En parte. Según Xint, uno de sus investigadores encontró el primer fallo, y unos días después un análisis automático de su plataforma encontró los otros cuatro sin guía humana; F5 reconoce además a otros investigadores en dos de ellos. Los fallos estaban en el código de nginx. Xint lo enmarca en la investigación asistida por IA, que está encontrando fallos más rápido que nunca.
¿Ya está corregido?
La corrección existe desde el 18 de noviembre de 2026, en las versiones 1.30.7 y 1.31.9 de nginx, y Debian y Ubuntu ya han publicado sus paquetes corregidos. Pero no se instala sola: cada servidor tiene que actualizarse y reiniciar nginx, y eso puede llevar días o semanas.
¿Cuánto va a durar?
Lo previsible es que se hable de ello durante semanas, porque muchos servidores tardan en actualizar. Y nginx no es un caso aislado: según Xint, su lista de avisos de seguridad recogió dos fallos nuevos en todo 2025 y 26 hasta el 17 de noviembre de 2026, sin contar estos cinco.
Fuentes citadas
- nginx.orgnginx security advisories, nginx.org: los cinco fallos y las versiones corregidas.
- xint.ioNGINX2Root, Xint: cómo se encontraron, qué permiten y evolución de los avisos de nginx.
- radar.cloudflare.comZero Wire: nginx2root, Cloudflare Radar: gravedad según F5 y estado de explotación.
- w3techs.comUsage of web servers, W3Techs: uso de nginx.
- ubuntu.comCVE-2026-123007, Ubuntu: paquetes corregidos.
- security-tracker.debian.orgCVE-2026-123007, Debian: paquetes corregidos.
Firman este informe
20 de noviembre de 2026