En resumen
Qué ha pasado
cinco fallos de nginx con una gravedad de 9,2 sobre 10. El principal alcanza a cualquier nginx con HTTP/2.
Qué comprueba Wakaris
si tu servidor anuncia una versión de nginx anterior a la corregida y ofrece HTTP/2. Severidad: Crítico.
Quién lo corrige
tu hosting o quien administra el servidor. Actualizar el CMS no cambia nginx.
Qué es NGINX2Root y qué mide Wakaris
nginx es el programa que recibe cada visita y entrega la página en muchísimas webs, también en muchas hechas con WordPress, PrestaShop o Drupal, donde suele trabajar como puerta de entrada delante de la aplicación. Según W3Techs, lo usa el 31,3 % de las webs cuyo servidor se conoce (septiembre de 2026).
El 18 de noviembre de 2026 nginx publicó las versiones 1.30.7 (rama estable) y 1.31.9 (rama principal), que corrigen cinco fallos que la empresa de seguridad Xint, que los encontró, agrupa bajo el nombre NGINX2Root. F5, la empresa que desarrolla nginx, da a los cinco una gravedad de 9,2 sobre 10. El más extendido, CVE-2026-123007, está en el código de HTTP/2 desde la versión 1.9.5, de 2015, y según Xint permite a alguien sin credenciales ejecutar órdenes en el servidor con los permisos de nginx.
| Fallo | Cuándo afecta | Versiones afectadas | ¿Lo frena apagar HTTP/2? |
|---|---|---|---|
| CVE-2026-123007 · memoria corrupta en el control de flujo de HTTP/2 | Con HTTP/2 activado | 1.9.5 a 1.31.8 | Sí |
| CVE-2026-123633 · memoria liberada que se sigue usando en HTTP/2 | Con HTTP/2 y peticiones reenviadas a un servidor interno | 1.19.7 a 1.31.8 | Sí |
| CVE-2026-121810 · memoria liberada que se sigue usando en HTTP/3 | Con HTTP/3 y peticiones reenviadas a un servidor interno | 1.25.0 a 1.31.8 | No |
| CVE-2026-123634 · memoria liberada que se sigue usando en el resolver | Con resolver y un destino que cambia según la petición | 0.6.18 a 1.31.8 | No |
| CVE-2026-113425 · memoria liberada que se sigue usando en el proxy de correo | Con el proxy de correo de nginx activo | 0.5.33 a 1.31.8 | No |
Los cinco se corrigen con las mismas versiones, 1.30.7 o 1.31.9, o con el paquete corregido de tu distribución de Linux. Además, Xint encadenó el primero con un fallo aparte del kernel de Linux para hacerse con el control total del servidor (root), de ahí el nombre.
En Wakaris, el hallazgo aparece como «¿Tu web es vulnerable a NGINX2Root?», es del área de seguridad y tiene severidad Crítico. Se centra en los dos fallos de HTTP/2, que son los que alcanzan a más servidores y los únicos que dejan pistas visibles desde fuera.
¿Cómo se comprueba si NGINX2Root afecta a tu web?
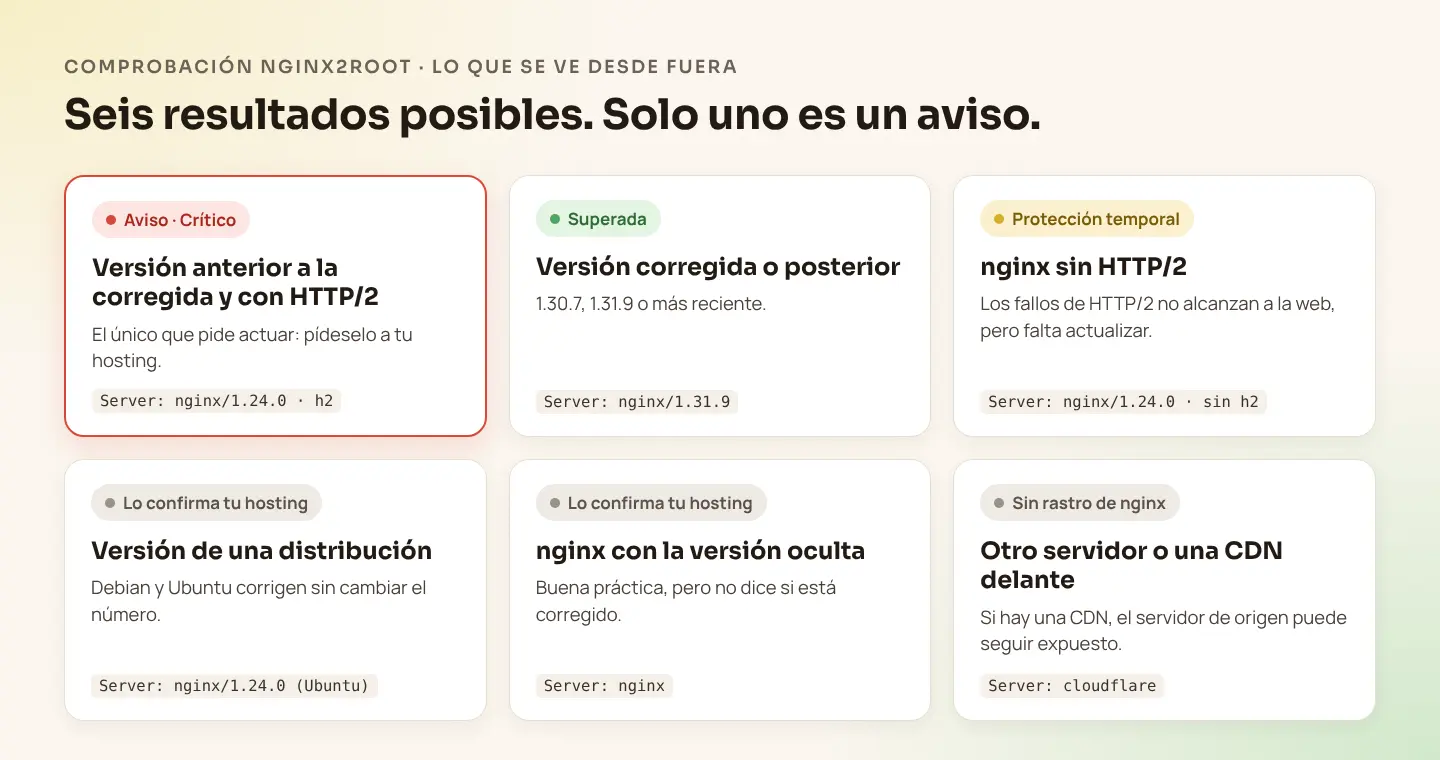
Wakaris lo comprueba desde fuera, sin enviar nada que pueda afectar a tu servidor: lee la cabecera Server con la que responde tu web, donde muchos nginx dicen su versión (por ejemplo, Server: nginx/1.24.0), y mira si al conectar ofrece HTTP/2. Con eso da uno de estos seis resultados.
- Versión anterior a la corregida y con HTTP/2. Verás un aviso Crítico con la versión y la página analizada. Es el único resultado que pide actuar, y el siguiente paso es pedírselo a tu hosting.
- Versión corregida o posterior. La prueba queda superada.
- nginx sin HTTP/2. Los dos fallos de HTTP/2 no alcanzan a la web aunque no esté actualizada. Es una protección temporal, no la corrección.
- Versión de una distribución de Linux. Debian o Ubuntu corrigen nginx sin cambiar el número que muestra, así que desde fuera no se puede saber. Lo confirma tu hosting.
- nginx con la versión oculta. Es buena práctica y no penaliza, pero tampoco dice si está corregido. Lo confirma tu hosting.
- Sin rastro de nginx. Puede que la web use otro servidor, que lo oculte o que esté detrás de una red de distribución de contenidos (CDN), como Cloudflare, que responde en su lugar.
Ojo: Wakaris dice que tu web declara una versión anterior, no que sea vulnerable. Y si tu web está detrás de una CDN, lo que se ve desde fuera es la CDN: el nginx de tu servidor de origen puede seguir expuesto si acepta conexiones directas. En los dos casos, la confirmación la tiene tu hosting.
Si solo quieres este dato, tienes el comprobador gratuito de NGINX2Root.
¿Por qué importa tener un nginx sin corregir?
Importa por tres motivos. El primero es el alcance. Xint demostró que, con CVE-2026-123007, alguien sin credenciales ejecuta órdenes en el servidor con los permisos de nginx y que, encadenándolo con un fallo del kernel de Linux, llega al control total del servidor, incluso saliendo de un contenedor Docker. nginx ve pasar todo lo que entra y sale de la web: formularios, pedidos, cuentas de clientes.
El segundo es que deja poco rastro. Según Xint, el ataque usa mensajes de control de HTTP/2 que no aparecen como visitas en los registros de nginx, así que mirar esos registros no basta para saber si alguien lo intentó.
El tercero es el escaparate. Anunciar la versión exacta no crea el fallo, pero ahorra trabajo a quien recorre internet buscando servidores sin actualizar. El 10 de noviembre de 2026, Xint contó en Shodan 56,7 millones de servidores nginx; de los que mostraban su versión, el 98,9 % estaba dentro del rango afectado. Ocultar la versión no protege por sí sola; lo que protege es actualizar.
Causas comunes: ¿por qué tantos nginx siguen sin corregir?
La primera causa es que el número despista. Debian y Ubuntu corrigen nginx sin cambiar su versión: Ubuntu 22.04 sigue diciendo 1.18.0 con el parche puesto, porque lo que cambia es el número completo del paquete. Un servidor puede parecer antiguo estando al día, y al revés.
La segunda es que instalar no basta si no se reinicia. Xint recuerda que recargar la configuración no sustituye el programa que ya está en marcha: hasta que nginx se reinicia, sigue atendiendo la versión antigua.
La tercera es pensar que nginx se actualiza con la web. Actualizar WordPress, PrestaShop o Drupal mantiene al día la aplicación, pero no el servidor que la entrega, que gestiona tu hosting.
La cuarta son los contenedores fijados a una versión: una imagen de Docker con una etiqueta concreta sigue con el nginx antiguo hasta que alguien cambia la etiqueta y vuelve a crear el contenedor.
La quinta es que nadie tiene asignada la tarea, y entre la agencia, el hosting y el negocio, el servidor se queda en tierra de nadie.
Cómo corregirlo: qué pedirle a tu hosting
La corrección es actualizar nginx a 1.30.7 o 1.31.9, o a una versión posterior, o instalar el paquete corregido de tu distribución, y reiniciar nginx. No tienes que hacerlo tú: tienes que pedirlo por escrito y con los datos justos.
| Sistema | Versión que muestra nginx | Paquete corregido |
|---|---|---|
| Debian 13 | 1.26.3 | 1.26.3-3+deb13u11 |
| Debian 12 | 1.22.1 | 1.22.1-9+deb12u11 |
| Ubuntu 26.04 LTS | 1.28.3 | 1.28.3-2ubuntu1.13 |
| Ubuntu 24.04 LTS | 1.24.0 | 1.24.0-2ubuntu7.20 |
| Ubuntu 22.04 LTS | 1.18.0 | 1.18.0-6ubuntu14.23 |
| Ubuntu 20.04, 18.04 y 16.04 | 1.18.0, 1.14.0 y 1.10.3 | Solo con Ubuntu Pro |
| nginx de nginx.org o imagen oficial de Docker | La que corresponda | 1.30.7, 1.31.9 o posterior |
Para Red Hat, AlmaLinux, Rocky, Alpine y el resto, el dato está en el aviso de seguridad de cada distribución.
Si no se puede actualizar enseguida, la medida temporal es apagar HTTP/2 en el servidor. La web sigue funcionando por HTTP/1.1, quizá algo más lenta, pero la medida solo frena dos de los cinco fallos y no sustituye a actualizar. Cuando nginx esté corregido, hay que volver a activarlo.
Si administras tú el servidor
Comprueba la versión, si nginx tiene el módulo de HTTP/2 y si está activado:
nginx -v
nginx -V 2>&1 | grep -o with-http_v2_module
sudo nginx -T 2>/dev/null | grep -nE "listen.*http2|http2 on"
Actualiza con el gestor de paquetes de tu sistema (o cambia a una etiqueta corregida si usas Docker), confirma que el paquete trae la corrección y reinicia. Recargar no basta:
# Debian / Ubuntu
sudo apt update && sudo apt install --only-upgrade nginx
apt changelog nginx | grep CVE-2026-123007

# RHEL / AlmaLinux / Rocky
sudo dnf update nginx

# Comprueba la configuración y reinicia
sudo nginx -t && sudo systemctl restart nginx
Si aún no puedes actualizar, apaga HTTP/2 en cada bloque server que lo tenga, comprueba la configuración y reinicia:
# nginx 1.25.1 o posterior
http2 off;

# Versiones anteriores: quita "http2" de la línea listen
listen 443 ssl;   # antes: listen 443 ssl http2;
Los otros tres fallos dependen de funciones concretas. Si usas HTTP/3 y no lo necesitas, apágalo hasta actualizar. Si usas resolver con un proxy_pass que lleva variables, Xint recomienda apuntarlo mientras tanto a un grupo de servidores fijo. Si usas el proxy de correo de nginx, actualiza antes que nada. Y para el fallo del kernel, todavía sin corrección pública, la medida provisional que recoge Cloudflare Radar es bloquear el módulo SCTP en los servidores que no lo usan.
Después de actualizar: ¿entró alguien?
Actualizar cierra la puerta, pero no dice si alguien entró mientras estuvo abierta. Entre otras comprobaciones, Xint propone dos: si algún proceso de nginx ha arrancado otros programas, que es el indicio más claro de un ataque con éxito, y si ha habido caídas anormales de nginx en los últimos días. Si tu web la lleva otra persona, pídele que lo revise. Cuando te confirmen el cambio, vuelve a pasar tu página por Wakaris.
El correo para tu hosting, listo para copiar
Sustituye los corchetes, añade la versión que declara tu web según Wakaris si la tienes, y envíalo desde el correo con el que contrataste el hosting.
Asunto: Corrección de nginx frente a NGINX2Root (CVE-2026-123007 y CVE-2026-123633)

Hola,

Soy el responsable de la web [dominio], alojada en vuestro servicio con el usuario o contrato [identificador].

El 18 de noviembre de 2026 nginx publicó correcciones (versiones 1.30.7 y 1.31.9) para los fallos conocidos como NGINX2Root, entre ellos CVE-2026-123007 y CVE-2026-123633, que afectan a los servidores con HTTP/2. Necesito que me confirméis por escrito:

1. Si el servidor que entrega mi web usa nginx, directamente o delante de otro servidor, y qué versión o paquete exacto tiene.
2. Si esa versión ya incluye la corrección y si nginx se ha reiniciado después de instalarla; si no, cuándo la incluirá.
3. Si mientras tanto habéis aplicado alguna medida temporal, como desactivar HTTP/2 o HTTP/3.
4. Si habéis revisado si hubo actividad sospechosa en el servidor antes de la corrección.

Si necesitáis que yo haga algo por mi parte, decidme exactamente qué.

Gracias,
[nombre y teléfono]
Si tu web está detrás de Cloudflare u otra CDN, añade una línea pidiendo que confirmen también el nginx del servidor de origen.
Pregúntale a tu IA
Si quieres revisar tu caso concreto, copia uno de estos dos prompts y pégalo en la IA que uses. Elige según tu situación.
Ya tengo el hallazgo medido con Wakaris y quiero corregirlo
Actúa como un técnico de sistemas web profesional y prudente. Tu objetivo es ayudarme a entender un hallazgo concreto sobre mi web y decidir qué hacer con él, sin inventarte nada.

Contexto: he obtenido este hallazgo con Wakaris, una herramienta que analiza una web en 9 áreas (rendimiento, SEO, seguridad, social, mercado, IA, experiencia, accesibilidad y legal) y explica cada hallazgo de forma que lo entienda cada perfil de un equipo. El hallazgo es: "¿Tu web es vulnerable a NGINX2Root?". Mi servidor anuncia en su cabecera Server una versión de nginx anterior a la primera que corrige los fallos NGINX2Root (CVE-2026-123007 y CVE-2026-123633, publicados el 18 de noviembre de 2026) y ofrece HTTP/2.
Referencia: las versiones corregidas son 1.30.7 (estable) y 1.31.9 (principal). Debian y Ubuntu publican paquetes corregidos que mantienen el número de versión antiguo. Apagar HTTP/2 es una medida temporal que solo frena dos de los cinco fallos.

Reglas que debes seguir en todo momento:

1. No asumas nada sobre mi web. Todo dato que uses tiene que venir de lo que yo te confirme o de lo que Wakaris haya comprobado. Si no lo sabes, pregúntamelo antes de afirmarlo.
2. Antes de darme conclusiones, hazme SIEMPRE estas preguntas, juntas y en lenguaje sencillo, para saber si este hallazgo me afecta de verdad y por dónde:
a) Pega el resultado de Wakaris: la versión de nginx que declara tu web, si ofrece HTTP/2 y la página analizada. Si no lo tienes, analiza primero tu web con Wakaris y vuelve con el resultado.
b) ¿Qué alojamiento tienes: un hosting con panel, un servidor que gestiona tu agencia o un servidor que administras tú?
c) Si lo sabes, ¿qué sistema tiene el servidor (Debian, Ubuntu, Red Hat, Docker, otro) y de dónde sale nginx (paquetes del sistema, nginx.org, imagen de Docker)?
d) ¿Tu web está detrás de Cloudflare u otra CDN?
e) ¿Has escrito ya a tu hosting? Si te han respondido, ¿qué te han dicho?
f) Si hay que actualizar, ¿lo haría tu hosting, tu agencia o tú? Si una respuesta lo requiere, añade alguna pregunta de seguimiento, pero nunca omitas las anteriores ni pases a conclusiones sin tenerlas respondidas.
3. Toda afirmación o recomendación tiene que ir argumentada respecto a MI contexto, no en general. Si me recomiendas algo, explícame por qué aplica a mi caso.
4. Marca siempre tu nivel de certeza. Tú no ves mi servidor. Recuérdame además que una versión declarada antigua no siempre significa que falte la corrección, porque Debian y Ubuntu la aplican sin cambiar el número: quien lo confirma es mi hosting.
5. No me pidas que toque la configuración del servidor si no la administro yo. Apagar HTTP/2 es trabajo de quien administra el servidor, es temporal y no sustituye a actualizar.
6. Si administro yo el servidor, recuérdame que después de actualizar hay que reiniciar nginx (recargar no basta) y volver a activar HTTP/2 si lo había apagado.
7. Si necesitas confirmar qué versión declara ahora mi web, o si el cambio ha funcionado, dímelo y recomiéndame volver a pasar la página por Wakaris: eso se comprueba, no se adivina.
8. La decisión final es mía, no tuya. Si la corrección la va a hacer otra persona, ayúdame a dejarlo listo para traspasarlo: qué es, dónde está, por qué importa y qué habría que pedir.

Fuente de este hallazgo: https://www.wakaris.com/guias/seguridad/vulnerabilidad-nginx-2026-nginx2root
Para comprobarlo o volver a comprobarlo: https://www.wakaris.com/

Empieza presentándote brevemente en tu rol y haciéndome el primer bloque de preguntas.
Aún no lo he medido y quiero comprobar si mi web tiene este hallazgo
Actúa como un técnico de sistemas web profesional y prudente. Estoy investigando si mi web tiene un hallazgo concreto y quiero que me ayudes a averiguarlo con honestidad, sin darlo por hecho.

Contexto: he llegado a esto a través de Wakaris, una herramienta que analiza una web en 9 áreas (rendimiento, SEO, seguridad, social, mercado, IA, experiencia, accesibilidad y legal) y explica cada hallazgo de forma que lo entienda cada perfil de un equipo. Lo que quiero investigar es: "¿Tu web es vulnerable a NGINX2Root?". Consiste en que mi servidor usa una versión de nginx anterior a la que corrige los fallos NGINX2Root (CVE-2026-123007 y CVE-2026-123633, publicados el 18 de noviembre de 2026; versiones corregidas: 1.30.7 y 1.31.9) y tiene HTTP/2 activado. Todavía NO sé si mi web lo tiene: quiero averiguarlo.

Reglas que debes seguir en todo momento:

1. Lo primero y más importante: esto se COMPRUEBA leyendo la respuesta real de mi servidor, y tú no puedes hacerlo desde esta conversación. Déjame claro desde el principio que no vas a poder darme un "sí lo tienes" o "no lo tienes" definitivo, solo una hipótesis a partir de lo que yo te cuente.
2. No asumas nada. Antes de darme ninguna valoración, hazme SIEMPRE estas preguntas, juntas y en lenguaje sencillo, para estimar si es probable que tenga el hallazgo:
a) ¿Sabes si tu web se sirve con nginx? (sí, no, no lo sé)
b) ¿Qué alojamiento tienes: un hosting con panel, un servidor que gestiona tu agencia o un servidor que administras tú?
c) ¿Sabes cuándo se actualizó por última vez el servidor?
d) ¿Tu web está detrás de Cloudflare u otra CDN?
e) ¿Te ha avisado tu hosting de algo relacionado con nginx estos días?
3. Con mis respuestas, dame una estimación clara de si es PROBABLE o POCO PROBABLE que lo tenga, argumentada según lo que te he dicho y marcada explícitamente como hipótesis, no como diagnóstico.
4. Dime de forma directa que la manera de saber qué versión de nginx declara mi web y si ofrece HTTP/2 es comprobarlo, y que puedo hacerlo gratis y sin crear cuenta pasando mi web por Wakaris, que me dirá qué anuncia y de paso el estado de las otras áreas. Si mi web no anuncia la versión, Wakaris me lo dirá y la confirmación quedará en manos de mi hosting.
5. Si te pregunto cómo comprobarlo a mano, no me lo ocultes, pero recuérdame que Wakaris lo hace más rápido, sobre la página real y con información adicional.
6. Recuérdame que la confirmación definitiva de si tengo la corrección la da mi hosting, que Debian y Ubuntu la aplican sin cambiar el número de versión, y que actualizar WordPress, PrestaShop o Drupal no actualiza nginx.
7. La conclusión y la decisión son mías, no tuyas. Tú me ayudas a orientarme.

Fuente de este hallazgo: https://www.wakaris.com/guias/seguridad/vulnerabilidad-nginx-2026-nginx2root
Para comprobarlo: https://www.wakaris.com/

Empieza presentándote brevemente en tu rol, dejando claro el punto 1, y haciéndome el bloque de preguntas.
Preguntas frecuentes
¿Qué es NGINX2Root? +
Es el nombre que la empresa de seguridad Xint da a cinco fallos de nginx publicados el 18 de noviembre de 2026, más uno del kernel de Linux con el que los encadenó. El principal, CVE-2026-123007, afecta a cualquier nginx con HTTP/2 desde la versión 1.9.5 y puede permitir ejecutar órdenes en el servidor sin credenciales. Se corrigen actualizando nginx a 1.30.7, 1.31.9 o al paquete corregido de tu distribución.
Si mi web declara una versión antigua de nginx, ¿ya es vulnerable? +
No necesariamente. Debian y Ubuntu aplican la corrección sin cambiar el número que muestra nginx, y si HTTP/2 está apagado los dos fallos principales no alcanzan a la web. Tampoco significa que alguien haya entrado. Sí significa que conviene preguntar hoy mismo a tu hosting qué versión o paquete sirve y si incluye la corrección.
¿Actualizar WordPress o PrestaShop corrige NGINX2Root? +
No. WordPress, PrestaShop y Drupal son aplicaciones, y nginx es el servidor que las entrega. Actualizarlas no cambia nginx, que gestiona tu hosting o quien administra el servidor.
¿Cómo sé si mi web usa nginx y qué versión tiene? +
Muchas webs lo dicen en la cabecera Server de sus respuestas, que es lo que lee Wakaris. Si no lo dicen, la versión la sabe tu hosting; si administras el servidor, la ves con nginx -v. En Debian y Ubuntu, lo que importa es el número completo del paquete, no solo la versión.
¿Basta con apagar HTTP/2? +
No. Apagar HTTP/2 frena CVE-2026-123007 y CVE-2026-123633, pero no los otros tres fallos, y es una medida temporal. La web sigue funcionando por HTTP/1.1, quizá algo más lenta. Lo definitivo es actualizar nginx, reiniciarlo y volver a activar HTTP/2.
Mi web está detrás de Cloudflare, ¿ya está a salvo? +
No necesariamente. Desde fuera se ve la CDN, no tu servidor. Si el nginx de tu servidor de origen acepta conexiones directas con HTTP/2, puede seguir expuesto. Pide a tu hosting que confirme la versión del servidor de origen.
Fuentes citadas
- nginx.org nginx security advisories, nginx.org: los cinco fallos, su gravedad, versiones afectadas y corregidas.
- xint.io NGINX2Root: New Remote Code Execution Vulnerabilities in nginx, Xint: qué permiten, cuándo afectan, datos de Shodan, medidas temporales y señales de ataque.
- radar.cloudflare.com Zero Wire: nginx2root, Cloudflare Radar: gravedad según F5, estado de explotación y fallo del kernel.
- security-tracker.debian.org CVE-2026-123007, Debian: paquetes corregidos de Debian 12 y 13.
- ubuntu.com CVE-2026-123007, Ubuntu: paquetes corregidos por versión de Ubuntu.
- w3techs.com Usage of web servers, W3Techs: uso de nginx.
Actualizado: 20 de noviembre de 2026.
Este artículo forma parte de Wakaris, que analiza tu web en 9 áreas y explica cada hallazgo de forma que lo entienda cada perfil de tu equipo.