Què ha passat amb nginx?
El 18 de novembre de 2026, nginx va publicar les versions 1.30.7 i 1.31.9, que corregeixen cinc fallades que l’empresa de seguretat Xint, que les va descobrir, ha batejat com a NGINX2Root. F5, l’empresa que desenvolupa nginx, els dona una gravetat de 9,2 sobre 10. La més estesa és al codi des de 2015 i, segons Xint, permet a algú sense contrasenya executar ordres al servidor d’una web que faci servir HTTP/2, una manera moderna i molt habitual de lliurar pàgines. I se’n parla tant perquè nginx és darrere de gairebé una de cada tres webs de les quals es coneix el servidor, el 31,3 % segons W3Techs.
Què és nginx i per què importa?
nginx és el programa que, al servidor, rep cada visita i lliura la pàgina que demanes. El fan servir botigues en línia, blogs, webs de negocis petits i d’empreses grans. Tu no el veus quan les visites.
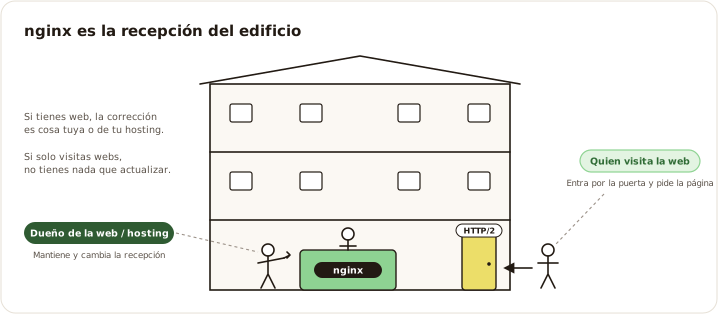
Pensa-hi com en la recepció d’un edifici. La web és l’edifici, i la recepció és qui atén cada persona que hi entra i li dona el que demana. HTTP/2 seria la porta ràpida, la que avui fa servir gairebé tothom. La fallada és en aquesta recepció, i qui l’ha de canviar és el propietari de l’edifici. Tu, quan visites aquesta web, ets qui hi entra a preguntar: no pots canviar la recepció i tampoc no et toca fer-ho.
Per això aquesta fallada és cosa de qui té la web, no de qui la visita. Encara que aquests dies es parli molt de nginx, ni el teu ordinador ni el teu mòbil no han d’actualitzar res per aquesta fallada en concret. El que sí que convé és saber què pots notar com a visitant i què has de fer si passa, que és el que ve ara.
He de deixar d’entrar a webs?
No. Pots continuar navegant com sempre. El risc és als servidors que no instal·lin la correcció: en aquests, algú de fora podria arribar a controlar-los, i això sí que es pot notar des del costat del visitant.
Com es notaria? Una web que de cop es comporta de manera estranya, que et mostra un avís estrany o et porta a una altra pàgina, o una descàrrega que no has demanat. Res d’això no és nou ni exclusiu d’aquesta fallada, i s’evita amb les precaucions de qualsevol dia. No instal·lis res que no hagis demanat tu. Desconfia dels avisos que et fan pressa, com els que diuen que el teu equip té una fallada i has d’actualitzar alguna cosa ara mateix. I mantén al dia el teu navegador. Si una web que coneixes es comporta de manera estranya, tanca-la i torna-hi més tard.
Què passa amb les meves dades a les webs que faig servir?
Depèn de cada web, i és cada web la que t’ha d’informar si alguna cosa ha anat malament. A hores d’ara no hi ha cap dada pública que confirmi que algú hagi aprofitat aquestes fallades: a 18 de novembre, cap no figurava al catàleg de fallades explotades de l’agència de ciberseguretat dels Estats Units (CISA), segons Cloudflare Radar, i Xint no va publicar els passos finals del seu atac.
Si aquests dies una web que fas servir està en manteniment o va una mica més lenta, el més normal és que l’estiguin actualitzant o que hagin apagat HTTP/2 per precaució, una mesura temporal que no impedeix que funcioni.
Si una web on tens compte t’avisa d’un incident de seguretat, segueix-ne les indicacions i, si et demana canviar la contrasenya, fes-ho entrant tu a la seva pàgina oficial, no des d’un enllaç que t’arribi per correu.
I si tinc una web, encara que sigui petita?
Aleshores sí que t’hi toca mirar, però no cal que sàpigues res de servidors: qui actualitza nginx és la teva empresa d’allotjament o qui administra el teu servidor, i tu només li ho has de demanar. A la nostra guia Vulnerabilitat nginx 2026: com saber si afecta la teva web i què demanar al teu allotjament t’expliquem què has de mirar i et deixem el correu per al teu allotjament a punt per copiar. I si prefereixes començar pel més ràpid, el comprovador gratuït de NGINX2Root et diu quina versió de nginx declara la teva web i si ofereix HTTP/2, i l’anàlisi de Wakaris t’ho explica sense tecnicismes juntament amb la resta de la teva web.
Tens web? Analitza-la gratis. T’ho expliquem clar.
Preguntes freqüents
L’ha trobat una intel·ligència artificial?
En part. Segons Xint, un dels seus investigadors va trobar la primera fallada, i uns dies després una anàlisi automàtica de la seva plataforma va trobar les altres quatre sense guia humana; F5 reconeix, a més, altres investigadors en dues d’aquestes. Les fallades eren al codi de nginx. Xint ho emmarca en la investigació assistida per IA, que està trobant fallades més de pressa que mai.
Ja està corregit?
La correcció existeix des del 18 de novembre de 2026, en les versions 1.30.7 i 1.31.9 de nginx, i Debian i Ubuntu ja han publicat els seus paquets corregits. Però no s’instal·la sola: cada servidor s’ha d’actualitzar i ha de reiniciar nginx, i això pot trigar dies o setmanes.
Quant durarà?
El previsible és que se’n parli durant setmanes, perquè molts servidors triguen a actualitzar-se. I nginx no és un cas aïllat: segons Xint, la seva llista d’avisos de seguretat va recollir dues fallades noves en tot el 2025 i 26 fins al 17 de novembre de 2026, sense comptar aquestes cinc.
Fonts citades
- nginx.orgnginx security advisories, nginx.org: les cinc fallades i les versions corregides.
- xint.ioNGINX2Root, Xint: com es van trobar, què permeten i evolució dels avisos de nginx.
- radar.cloudflare.comZero Wire: nginx2root, Cloudflare Radar: gravetat segons F5 i estat d’explotació.
- w3techs.comUsage of web servers, W3Techs: ús de nginx.
- ubuntu.comCVE-2026-123007, Ubuntu: paquets corregits.
- security-tracker.debian.orgCVE-2026-123007, Debian: paquets corregits.
Signen aquest informe
20 de novembre de 2026