En resum
Què es comprova
si el teu domini publica SPF i DMARC, i si el que publiquen serveix d’alguna cosa.
Què protegeix
que algú enviï correu suplantant el teu domini als teus clients o al teu propi equip.
Severitat a Wakaris
Important. Apareix al 80 % dels dominis analitzats.
Parany habitual
tenir DMARC en mode d’observació i creure que ja està resolt.
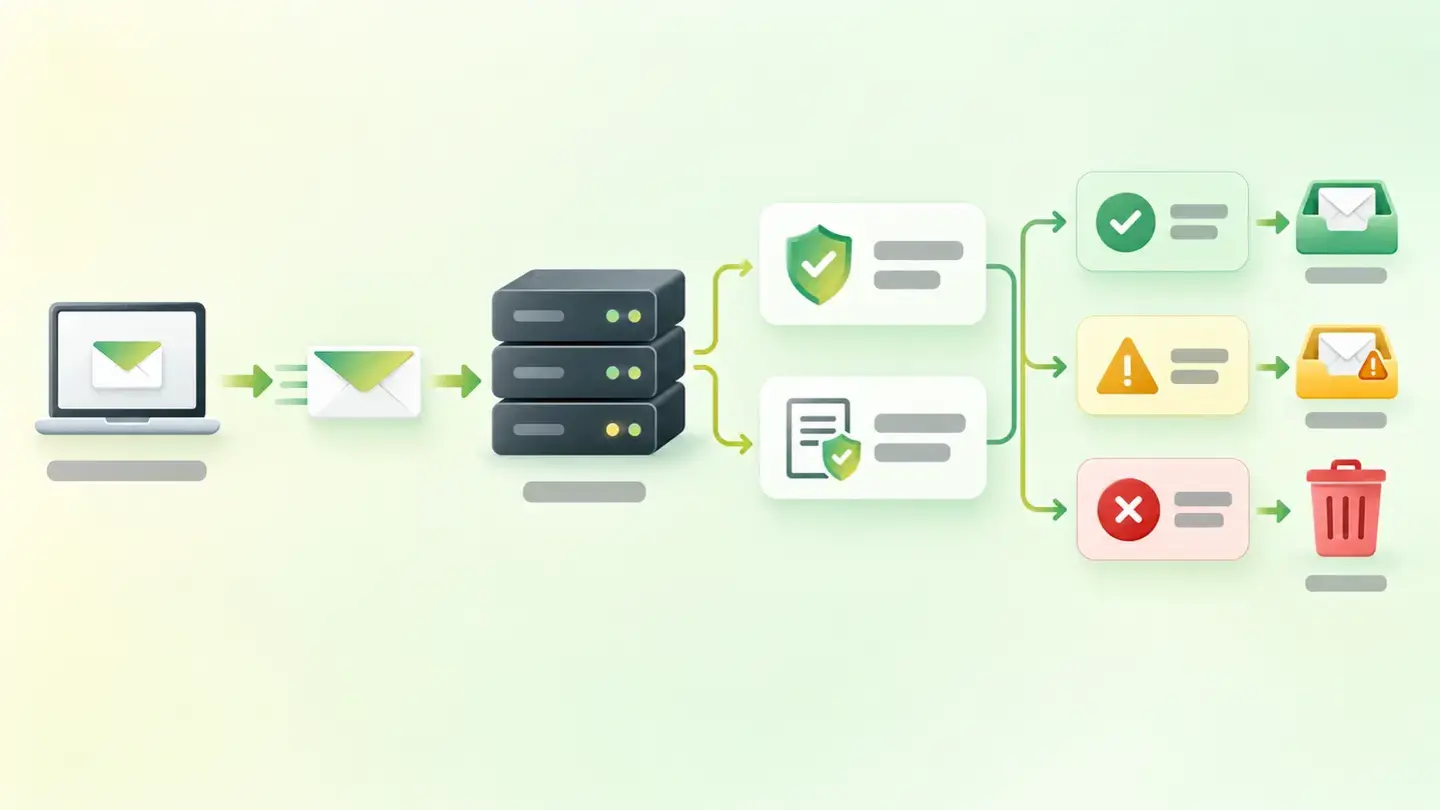
Què és i què comprova aquesta troballa
El teu domini no només serveix una web: també és el remitent dels teus correus. El protocol amb què viatja el correu no restringeix quin remitent pot posar cada servidor, tal com recull l’RFC 7208, així que la suplantació és el comportament per defecte d’internet tret que la desactivis tu.
Això es desactiva amb dos registres de text al DNS del domini. SPF declara quins servidors estan autoritzats a enviar correu amb el teu nom. DMARC fa dues coses més: diu què vols que faci el destinatari quan un missatge no supera la comprovació, i demana informes de qui fa servir el teu domini.
Aquesta troballa salta en tres situacions: que no existeixi un dels dos registres, que existeixi però autoritzi qualsevol, o que existeixi demanant que no es faci res. Wakaris la marca amb severitat Important.
Com es comprova
Wakaris consulta el DNS del domini de l’URL que analitzes i busca les dues entrades. La d’SPF és un registre TXT al mateix domini que comença per v=spf1; l’RFC 7208 obliga a publicar-la exactament així i no en un altre tipus de registre. La de DMARC és un altre TXT, però en un subdomini amb nom fix: _dmarc.tudominio.com.
Trobar el registre no n’hi ha prou, i per això el resultat té tres formes diferents. Un registre pot ser absent. Pot existir i no servir: un SPF que acaba en +all autoritza tothom, que és exactament el contrari del que es pretenia. I un DMARC pot estar publicat amb p=none, que l’RFC 9989 anomena mode d’observació, pensat per auditar els teus propis enviaments abans d’endurir la política, no per quedar-s’hi.
La comprovació és del domini sencer, no d’una pàgina. És l’única de l’anàlisi que mira fora de l’HTML, i el resultat et diu què falta i amb quina forma exacta està publicat el que hi ha.
Per què importa
Un domini sense protecció és una marca que qualsevol pot fer servir per signar. Les factures falses, el correu que demana un canvi de número de compte i el missatge que aparenta venir de direcció es recolzen gairebé sempre en un domini que no ha publicat res, perquè suplantar-lo no costa cap feina.
Hi ha un matís que gairebé tothom se salta. SPF valida el remitent del sobre, el que negocien els servidors, no l’adreça que veu la persona a la pantalla. El mateix RFC 7208 ho adverteix: un correu autoritzat per SPF pot contenir altres identitats falses. Per això SPF tot sol deixa oberta justament la porta que fa més mal, i cal DMARC, que és qui exigeix que el domini visible quadri amb el que s’ha autenticat.
El segon front és el lliurament. Els grans destinataris fan servir aquests senyals per decidir a quina safata va el teu correu. Un domini sense autenticar reparteix pitjor els seus propis enviaments legítims, així que això no és només defensa: també és que els teus missatges arribin.
Causes habituals
Rarament és pur descuit. Sol ser una d’aquestes cinc, i convé distingir-les perquè l’arranjament canvia.
La primera és no haver-lo publicat mai: el correu es va contractar amb un proveïdor, el proveïdor funciona i ningú no va tocar el DNS.
La segona és un SPF que autoritza qualsevol, normalment per haver acabat el registre amb +all o amb ?all perquè deixés de donar problemes.
La tercera és haver superat el límit tècnic. L’RFC 7208 obliga que l’avaluació d’un SPF no superi deu consultes de DNS, i cada eina de facturació, butlletins o suport que s’afegeix amb un include en gasta una. En superar-lo, el registre deixa d’avaluar-se bé.
La quarta és tenir diversos registres SPF solts al mateix domini, que és un error de configuració, no una suma.
La cinquena és el DMARC etern en mode d’observació: es va publicar p=none com a primer pas, ningú no va llegir els informes i allà continua.
Com solucionar-ho
L’ordre no és opcional: endurir sense l’inventari complet és la manera més ràpida de tombar el teu propi correu. Wakaris et diu què falta i com està el que hi ha.
Primer, fes la llista de qui envia en nom teu: correu de l’equip, botiga, facturació, butlletins, formulari i suport.
Segon, publica un únic registre SPF que els inclogui tots i acabi en -all, o en ~all si prefereixes xarxa de seguretat. Vigila el límit de deu consultes.
Tercer, signa els teus enviaments amb DKIM a cada proveïdor que ho permeti. DMARC exigeix que el domini visible estigui alineat amb l’autenticat, i el reenviament trenca SPF perquè les llistes de correu reescriuen el remitent del sobre.
Quart, publica DMARC a _dmarc.tudominio.com amb p=none i una adreça d’informes agregats. Llegeix-los unes setmanes: mostren qui fa servir el teu domini.
Cinquè, avança a quarantine i després a reject. L’RFC 9989 ha eliminat l’etiqueta de percentatge, així que l’avanç ja no es fa aplicant la política a una part del correu. Torna a passar el domini per Wakaris en acabar.
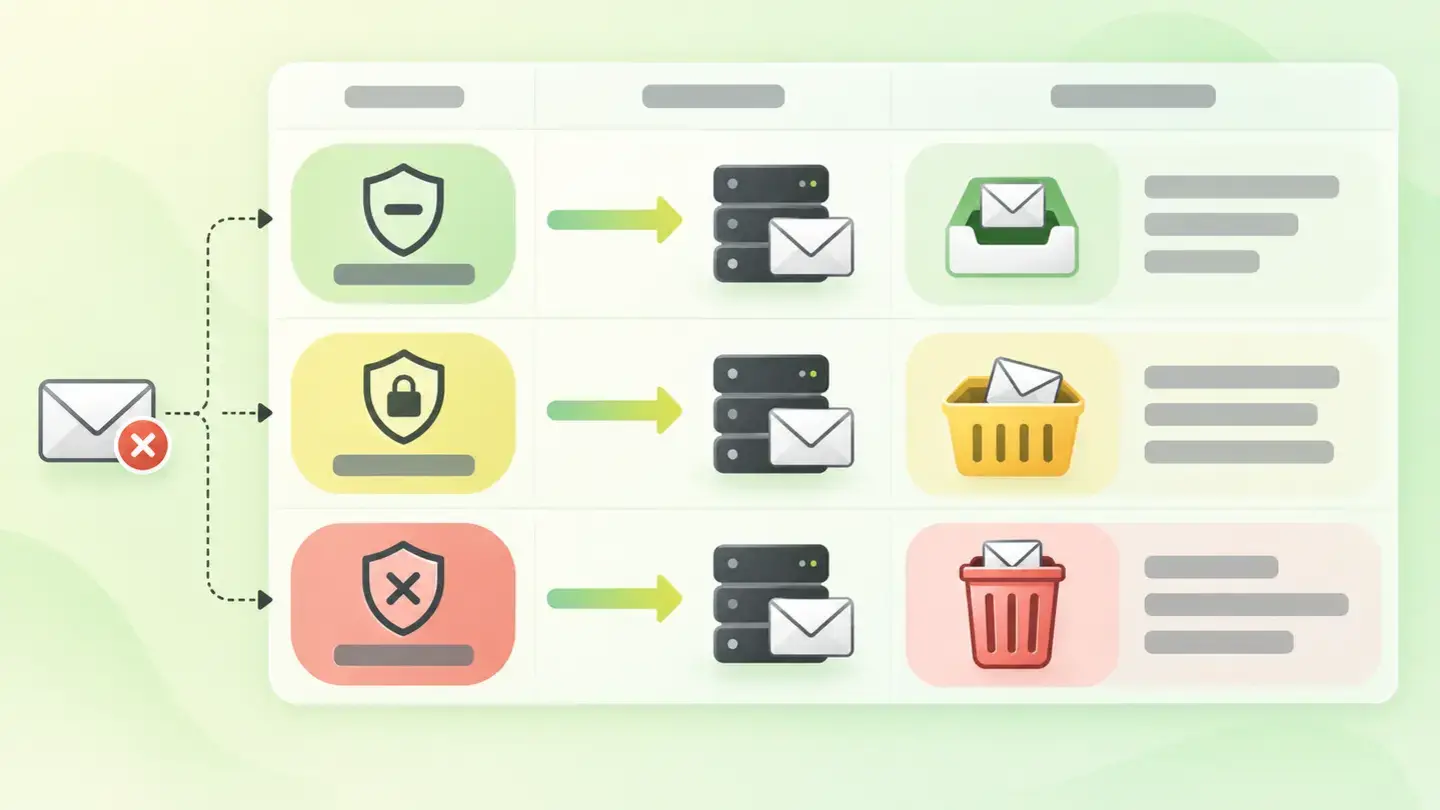
Taula amb les tres polítiques DMARC none, quarantine i reject i què demana cadascuna al servidor destinatari
Brief per generar la imatge
Il·lustració editorial per a una guia tècnica de Wakaris.
Tema: Taula amb les tres polítiques DMARC none, quarantine i reject i què demana cadascuna al servidor destinatari.
Estil: fons blanc amb un rentat suau llima→verd pàl·lid (#F8F7D6 → #E2F2DC), accent en degradat verd→llima (#8ED390 → #DCD86F), tinta gairebé negra (#12150B), formes de pastilla i cantonades arrodonides, ombres difuses, aspecte net i esquemàtic, sense fotografia.
Format: 16:9, 1440 píxels d’amplada.
Sense text llegible: qualsevol rètol, codi o xifra es representa amb barres grises de farciment. El significat el porta el peu de foto, no la imatge.
Sense logotips reals ni marques de tercers. Sense persones reconeixibles.
Etiquetes: taula, polítiques, dmarc, quarantine, reject, demana, cadascuna, servidor
Pregunta-li a la teva IA
Si vols aprofundir en el teu cas concret, copia un d’aquests dos prompts i enganxa’l a la IA que facis servir. Tria segons la teva situació.
Ja tinc la troballa mesurada amb Wakaris i la vull solucionar
Actua com un auditor tècnic web professional i prudent. El teu objectiu és ajudar-me a entendre una troballa concreta sobre el meu domini i decidir què fer-ne, sense inventar-te res.

Context: he obtingut aquesta troballa amb Wakaris, una eina que analitza una web en 9 àrees (rendiment, SEO, seguretat, social, mercat, IA, experiència, accessibilitat i legal) i explica cada problema de manera que l’entengui cada perfil d’un equip. La troballa és: Seguretat del correu. El meu domini no publica bé els dos registres de DNS que impedeixen que algú enviï correu suplantant-lo: SPF, que declara quins servidors poden enviar en nom meu, i DMARC, que diu què fer amb els correus que no superen la comprovació. Referència: es considera error que faltin, que autoritzin qualsevol o que estiguin només en mode d’observació.

Enganxa aquí el resultat de Wakaris: què t’ha marcat a SPF, què a DMARC i amb quina forma exacta. Si no el tens, digues-m’ho i et diré com obtenir-lo abans de continuar.

Regles que has de seguir en tot moment:

1. No assumeixis res sobre el meu domini. Tota dada que facis servir ha de venir del que jo et confirmi o del que Wakaris hagi comprovat. Si no ho saps, pregunta-m’ho abans d’afirmar-ho.
2. Abans de donar-me conclusions, fes-me SEMPRE aquestes preguntes, juntes i en un llenguatge senzill, per saber si aquesta troballa m’afecta de debò i per on:
   a) Amb quin proveïdor tens el correu de l’equip?
   b) Quines altres coses envien correu en nom teu: la botiga, la facturació, els butlletins, el formulari de la web, el suport?
   c) Saps qui controla el DNS del teu domini i hi pot afegir registres?
   d) Has rebut avisos de clients sobre correus estranys que aparentaven venir de la teva empresa?
   e) Et consta que els vostres correus legítims acabin sovint a la carpeta de correu brossa?
   f) Si cal tocar el DNS, ho faries tu, un tècnic intern o una agència?
3. Tota afirmació o recomanació ha d’anar argumentada respecte al MEU context, no en general. Si em recomanes alguna cosa, explica’m per què s’aplica al meu cas.
4. Marca sempre el teu nivell de certesa. Si alguna cosa és una hipòtesi perquè no la pots comprovar, digues-ho: tu no veus el meu domini, raones sobre el que jo t’explico.
5. Avisa’m del risc abans de proposar-me endurir res. Publicar una política estricta sense tenir l’inventari complet de qui envia en nom meu pot fer que es rebutgi correu legítim meu: convé anar per passos i amb informes.
6. Si necessites una dada que només s’obté comprovant el domini (què hi ha publicat ara mateix, o si el canvi ha tingut efecte), digues-m’ho i recomana’m tornar a passar la web per Wakaris: això es comprova, no s’endevina.
7. La decisió final és meva, no teva. El teu paper és ajudar-me a entendre i a preparar l’acció, no decidir per mi.
8. Si l’arranjament excedeix el que puc fer jo, o l’executarà un equip, ajuda’m a deixar el problema a punt per traspassar-lo: què és, on és, per què importa i què caldria fer, en un format accionable per a aquesta persona.

Font d’aquesta troballa: https://www.wakaris.com/ca/guias/seguridad/seguridad-del-correo
Per comprovar-ho o tornar-ho a comprovar: https://www.wakaris.com/ca

Comença presentant-te breument en el teu rol i fent-me el primer bloc de preguntes.
Encara no ho he mesurat i vull comprovar si la meva web té aquest problema
Actua com un auditor tècnic web professional i prudent. Estic investigant si el meu domini té un problema concret i vull que m’ajudis a esbrinar-ho amb honestedat, sense donar-ho per fet.

Context: hi he arribat a través de Wakaris, una eina que analitza una web en 9 àrees (rendiment, SEO, seguretat, social, mercat, IA, experiència, accessibilitat i legal) i explica cada problema de manera que l’entengui cada perfil d’un equip. El problema que vull investigar és: la seguretat del correu del meu domini. Consisteix que el meu domini no publiqui els registres SPF i DMARC, o els publiqui d’una manera que no impedeix que algú enviï correu suplantant-me. Encara NO sé si el meu domini el té: ho vull esbrinar.

Regles que has de seguir en tot moment:

1. El primer i més important: això es comprova consultant els registres de DNS del meu domini, i tu no els pots consultar des d’aquesta conversa. Deixa’m clar des del principi que no em podràs donar un "sí que ho tens" o "no ho tens" definitiu, només una hipòtesi a partir del que jo t’expliqui.
2. No donis res per fet. Abans de donar-me cap valoració, fes-me SEMPRE aquestes preguntes, juntes i en un llenguatge senzill, per estimar si és probable que tingui el problema:
   a) Saps si algú va configurar mai SPF o DMARC al teu domini?
   b) Quantes eines diferents envien correu en nom teu: correu de l’equip, botiga, facturació, butlletins, formularis?
   c) Has canviat de proveïdor de correu o has afegit eines noves sense revisar el DNS després?
   d) Algú t’ha avisat mai de correus sospitosos que aparentaven venir de la teva empresa?
   e) Qui porta el domini avui: tu, un tècnic intern, una agència o ningú en concret?
3. Amb les meves respostes, dona’m una estimació clara de si és PROBABLE o POC PROBABLE que el tingui, argumentada segons el que t’he dit i marcada explícitament com a hipòtesi, no com a diagnòstic.
4. Digues-me de manera directa que l’única manera de saber-ho de debò és comprovar-ho, i que ho puc fer gratis i sense crear compte passant la meva web per Wakaris, que em dirà què hi ha publicat realment a SPF i a DMARC i de passada l’estat de les altres àrees.
5. Si et pregunto com comprovar-ho a mà, no m’ho amaguis, però recorda’m que Wakaris ho fa més ràpid i amb informació addicional que a mà no obtinc.
6. Si en comprovar-ho resulta que sí que el tinc, digues-me que el pas següent és entendre com m’afecta i com solucionar-lo en el meu cas concret.
7. La conclusió i la decisió són meves, no teves. Tu m’ajudes a orientar-me.

Font d’aquesta troballa: https://www.wakaris.com/ca/guias/seguridad/seguridad-del-correo
Per comprovar-ho: https://www.wakaris.com/ca

Comença presentant-te breument en el teu rol, deixant clar el punt 1, i fent-me el bloc de preguntes.
Preguntes freqüents
Per què una anàlisi de la meva web em parla del correu? +
Perquè SPF i DMARC viuen al DNS del mateix domini que serveix la web. Qui suplanta el teu correu danya la confiança en la mateixa marca, i la dada s’obté amb la mateixa consulta. És l’única comprovació de l’anàlisi que mira fora del codi de la pàgina.
No n’hi ha prou amb tenir SPF? +
No. SPF valida el remitent del sobre que negocien els servidors, no l’adreça que veu la persona. L’RFC 7208 avisa que un correu autoritzat per SPF pot portar altres identitats falses. DMARC és el que exigeix que el domini visible quadri amb l’autenticat.
Què vol dir tenir DMARC amb p=none? +
Que has demanat als destinataris que no facin res especial amb els correus que fallen. L’RFC 9989 ho descriu com a mode d’observació: serveix per auditar els teus enviaments amb els informes agregats abans d’endurir, però per si sol no bloqueja cap suplantació.
Em pot trencar el correu publicar una política estricta? +
Sí, si l’inventari de qui envia en nom teu és incomplet. A més, el reenviament complica les coses: l’RFC 7208 recull que gairebé totes les llistes de correu reescriuen el remitent del sobre, cosa que fa fallar SPF en enviaments legítims. Per això s’avança per passos.
Fonts citades
- rfc-editor.orgRFC 7208, Sender Policy Framework (SPF): la falsificació del remitent és possible per defecte, publicació obligatòria com a registre TXT, significat de +all, ~all, -all i ?all, límit de deu consultes de DNS i reescriptura del remitent per les llistes de correu.
- rfc-editor.orgRFC 9989, DMARC: deixa obsolet l’RFC 7489, defineix les polítiques none, quarantine i reject, descriu el mode d’observació i elimina l’etiqueta de percentatge.
- rfc-editor.orgRFC 7489, DMARC (obsoleto): publicació del registre al subdomini _dmarc i funció dels informes agregats.
Actualitzat: 7 de setembre de 2026.
Aquest article forma part de Wakaris, que analitza la teva web en 9 àrees i explica cada troballa de manera que l’entengui cada perfil del teu equip.