En resum
Què es mesura
confiança i caducitat del certificat, redirecció d’HTTP a HTTPS, coherència entre www i sense www, versions de TLS admeses i recursos carregats per HTTP.
Referència
TLS 1.0 i 1.1 no s’han de fer servir des de la RFC 8996 de març de 2021; la versió actual és TLS 1.3.
Per què importa
sense HTTPS un intrús pot llegir i modificar el que veu el teu visitant; amb un HTTPS mal configurat, el cadenat enganya.
Severitat a Wakaris
Crític. Falla al 26 % de les pàgines analitzades.
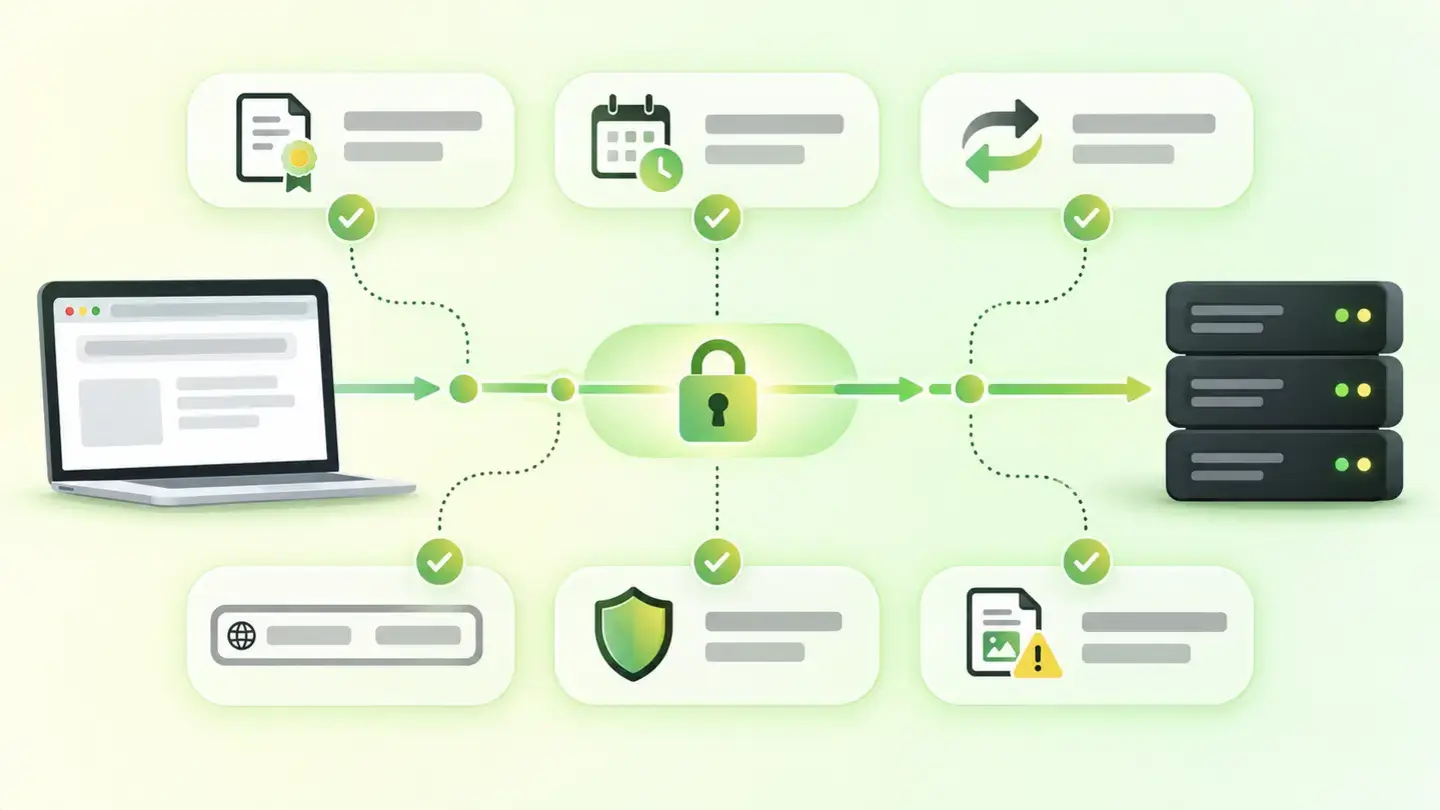
Què és i què mesura aquesta troballa
HTTPS és HTTP sobre TLS, el protocol que, segons MDN, permet a un client comunicar-se de manera segura amb un servidor a través d’una xarxa en què no es confia. Aporta xifratge, perquè ningú no llegeixi les dades en trànsit; integritat, perquè ningú no les modifiqui sense que es noti; i autenticació, perquè el navegador sàpiga amb quin servidor parla. Aquesta autenticació la dona el certificat, que lliga la clau del servidor al seu nom de domini i va signat per una autoritat de certificació.
Aquesta troballa no es limita a preguntar si hi ha cadenat. Mira si el certificat és d’una autoritat de confiança i quants dies li queden; si la versió HTTP de la pàgina redirigeix a la segura; si el domini amb www i sense www acaben al mateix lloc; quines versions de TLS accepta el servidor; i si la pàgina, ja en HTTPS, carrega imatges, scripts o altres recursos per HTTP, el que s’anomena contingut mixt.
Com es mesura
Wakaris es connecta a l’URL que li indiques i examina la connexió des de fora, com faria un navegador. Del certificat n’obté la cadena de confiança i la data de caducitat; la troballa salta quan queden menys de 30 dies, i s’agreuja per sota de 7 i d’1. Demana la versió HTTP de la mateixa adreça i comprova si respon amb una redirecció a HTTPS o serveix la pàgina en clar. Prova les variants amb www i sense per veure si convergeixen. Negocia la connexió TLS i anota quines versions admet el servidor: si n’accepta la 1.0 o la 1.1, es marquen com a obsoletes. I recorre els recursos que carrega la pàgina per detectar els que viatgen per HTTP.
Cada peça és una evidència independent, amb la seva instància concreta: l’URL que no redirigeix, el recurs que va per HTTP, la versió obsoleta acceptada. Així l’informe no diu "l’HTTPS falla" sinó quina part falla i on.
Per què importa
Importa perquè, com resumeix web.dev, HTTPS impedeix que un intrús manipuli la comunicació entre la teva web i el navegador dels teus usuaris i que escolti passivament el que s’intercanvia. Sense xifratge, qualsevol a la mateixa xarxa pot llegir formularis i galetes, inserir-hi anuncis o programari maliciós i deduir qui és el teu visitant.
El que fa crítica aquesta troballa és que gairebé totes les seves fallades passen en webs que ja tenen HTTPS. Un certificat caducat converteix el cadenat en una pantalla d’error que expulsa la gent. Una versió HTTP que no redirigeix deixa oberta la porta sense xifrar per a qui arribi des d’un enllaç antic. Un servidor que accepta TLS 1.0 permet a un atacant forçar aquesta versió, les debilitats de la qual van portar la IETF a prohibir-la a la RFC 8996. I un sol script carregat per HTTP dins d’una pàgina HTTPS pot, segons MDN, modificar qualsevol aspecte de la pàgina, per la qual cosa els navegadors el bloquegen i la web deixa de funcionar.
Causes habituals
La causa més freqüent de fallada és la renovació oblidada: certificats d’un any que ningú no va apuntar al calendari, o renovacions automàtiques que van deixar de funcionar en canviar de servidor o de DNS. La segueix el certificat que no cobreix el nom: es va emetre per al domini sense www i la web se serveix amb www, o al revés.
La redirecció incompleta és una altra clàssica: es va activar HTTPS al servidor però es va deixar la versió HTTP responent amb la pàgina completa, o redirigint només la portada. I la duplicitat www apareix quan cada variant del domini es va configurar per separat i una va quedar sense redirigir a l’altra.
El contingut mixt sol venir d’una migració a HTTPS en què van quedar rutes absolutes amb http:// a la base de dades del gestor de continguts, al full d’estils o en incrustacions de tercers. I les versions TLS obsoletes les deixa actives una configuració de servidor heretada que ningú no va revisar.
Com solucionar-ho
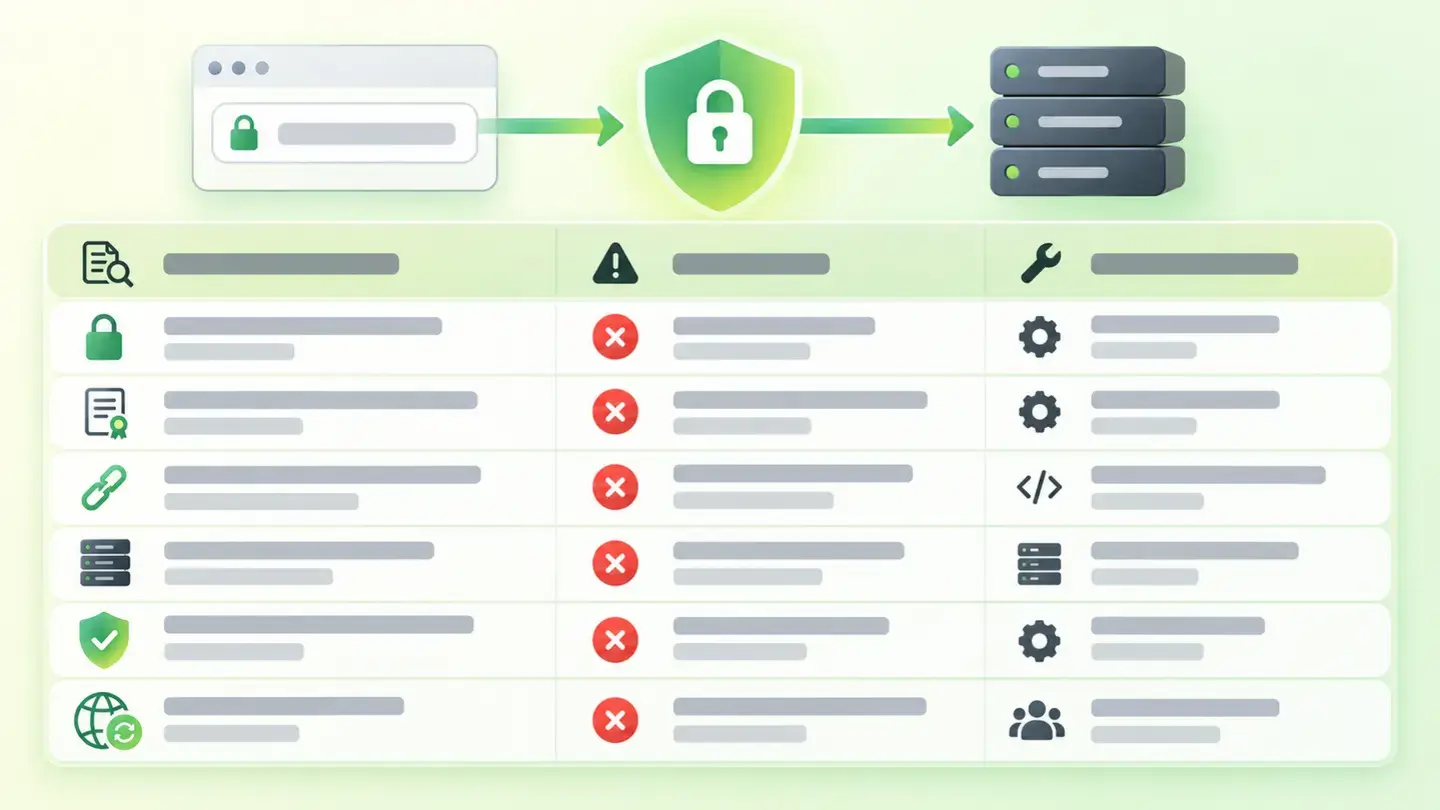
Comença per l’informe de Wakaris, que separa les sis evidències: sabràs si el problema és el certificat, la redirecció, el www, TLS o els recursos, i en quina URL concreta.
Per al certificat, renova’l abans dels 30 dies i automatitza’n la renovació. Comprova que el certificat cobreixi tant el domini amb www com sense. web.dev recomana claus RSA d’almenys 2048 bits.
Per a la redirecció, configura al servidor una redirecció 301 de tota la versió HTTP a HTTPS, no només de la portada, i una altra 301 de la variant www que no facis servir a la que sí. Quan tot funcioni, afegeix la capçalera Strict-Transport-Security començant amb un max-age curt, com aconsella web.dev.
Per al contingut mixt, canvia les rutes http:// per https:// o per rutes relatives, i substitueix els recursos de tercers que no ofereixin HTTPS. Per a TLS, desactiva la 1.0 i la 1.1 a la configuració del servidor i deixa la 1.2 i la 1.3. Després torna a passar l’URL per Wakaris.
Taula amb les sis evidències de la troballa de connexió segura, l’estat que les fa fallar i qui sol arreglar cadascuna
Brief per generar la imatge
Il·lustració editorial per a una guia tècnica de Wakaris.
Tema: Taula amb les sis evidències de la troballa de connexió segura, l’estat que les fa fallar i qui sol arreglar cadascuna.
Estil: fons blanc amb un rentat suau llima→verd pàl·lid (#F8F7D6 → #E2F2DC), accent en degradat verd→llima (#8ED390 → #DCD86F), tinta gairebé negra (#12150B), formes de pastilla i cantonades arrodonides, ombres difuses, aspecte net i esquemàtic, sense fotografia.
Format: 16:9, 1440 píxels d’amplada.
Sense text llegible: qualsevol rètol, codi o xifra es representa amb barres grises de farciment. El significat el porta el peu de foto, no la imatge.
Sense logotips reals ni marques de tercers. Sense persones reconeixibles.
Etiquetes: taula, evidències, troballa, connexió, segura, estat, fallar, arreglar
Pregunta-li a la teva IA
Si vols aprofundir en el teu cas concret, copia un d’aquests dos prompts i enganxa’l a la IA que facis servir. Tria segons la teva situació.
Ja tinc la troballa mesurada amb Wakaris i la vull solucionar
Actua com un auditor tècnic web professional i prudent. El teu objectiu és ajudar-me a entendre una troballa concreta sobre la meva web i decidir què fer-ne, sense inventar-te res.

Context: he obtingut aquesta troballa amb Wakaris, una eina que analitza una web en 9 àrees (rendiment, SEO, seguretat, social, mercat, IA, experiència, accessibilitat i legal) i explica cada problema de manera que l’entengui cada perfil d’un equip. La troballa és: Connexió segura (HTTPS/SSL). Revisa sis coses: si el certificat és de confiança, quants dies li queden, si HTTP redirigeix a HTTPS, si www i sense www porten al mateix lloc, quines versions de TLS admet el servidor i si la pàgina carrega recursos per HTTP. Referència: el certificat salta amb menys de 30 dies de vida; TLS 1.0 i 1.1 no s’han de fer servir (RFC 8996); cap recurs no s’ha de carregar per HTTP dins d’una pàgina HTTPS.

Enganxa aquí el resultat de Wakaris: quines evidències fallen de les sis, amb la dada de cadascuna (dies de caducitat, URL que no redirigeix, versió TLS acceptada, recurs per HTTP) i a quina pàgina. Si no el tens, digues-m’ho i et diré com obtenir-lo abans de continuar.

Regles que has de seguir en tot moment:

1. No donis res per fet sobre la meva web. Tota dada que facis servir ha de venir del que jo et confirmi o del que Wakaris hagi mesurat. Si no ho saps, pregunta-m’ho abans d’afirmar-ho.
2. Abans de donar-me conclusions, fes-me SEMPRE aquestes preguntes, juntes i en un llenguatge senzill, per saber si aquesta troballa m’afecta de debò i per on:
   a) De les sis evidències, quines fallen exactament?
   b) On està allotjada la web: allotjament compartit, servidor propi, plataforma gestionada (Shopify, Wix, WordPress.com o una altra) o una xarxa de distribució al davant?
   c) Qui va emetre el certificat i com es renova: automàticament, a mà, o no ho saps?
   d) La web va passar d’HTTP a HTTPS en algun moment, o ja va néixer en HTTPS?
   e) Tens accés a la configuració del servidor o del tauler de l’allotjament, o depens d’un proveïdor?
   f) Carregues recursos de tercers: fonts, vídeos, mapes, scripts de mesurament o de publicitat?
   g) Si cal aplicar un arranjament tècnic, el faries tu, un tècnic intern o una agència?
3. Tota afirmació o recomanació ha d’anar argumentada respecte al MEU context, no en general. Si em recomanes alguna cosa, explica’m per què s’aplica al meu cas.
4. Marca sempre el teu nivell de certesa. Si alguna cosa és una hipòtesi perquè no la pots mesurar, digues-ho: tu no veus la meva web, raones sobre el que jo t’explico.
5. No em proposis canvis tècnics irreversibles o de risc (configuració de servidor, redireccions globals, capçaleres de seguretat, canvis directes en producció) sense avisar-me abans del risc i que convé una còpia de seguretat o un entorn de prova.
6. Si necessites una dada que només s’obté mesurant la web (confirmar la caducitat real, la versió TLS acceptada, o si l’arranjament ha funcionat), digues-m’ho i recomana’m tornar a passar la pàgina per Wakaris: això es mesura, no s’endevina.
7. La decisió final és meva, no teva. El teu paper és ajudar-me a entendre i a preparar l’acció, no decidir per mi.
8. Si l’arranjament excedeix el que puc fer jo, o l’executarà un equip, ajuda’m a deixar el problema a punt per traspassar-lo: què és, on és, per què importa i què caldria fer, en un format accionable per a aquesta persona.

Font d’aquesta troballa: https://www.wakaris.com/ca/guias/seguridad/conexion-segura-https-ssl
Per mesurar-ho o tornar-ho a mesurar: https://www.wakaris.com/ca

Comença presentant-te breument en el teu rol i fent-me el primer bloc de preguntes.
Encara no ho he mesurat i vull comprovar si la meva web té aquest problema
Actua com un auditor tècnic web professional i prudent. Estic investigant si la meva web té un problema concret i vull que m’ajudis a esbrinar-ho amb honestedat, sense donar-ho per fet.

Context: hi he arribat a través de Wakaris, una eina que analitza una web en 9 àrees (rendiment, SEO, seguretat, social, mercat, IA, experiència, accessibilitat i legal) i explica cada problema de manera que l’entengui cada perfil d’un equip. El problema que vull investigar és: Connexió segura (HTTPS/SSL). Consisteix que alguna peça de la connexió xifrada falla encara que la web tingui cadenat: certificat caducat o de poca confiança, versió HTTP que no redirigeix, www i sense www que no coincideixen, versions antigues de TLS acceptades o recursos que es carreguen per HTTP. Referència: certificat amb menys de 30 dies de vida; TLS 1.0 i 1.1 prohibides per la RFC 8996. Encara NO sé si la meva web el té: ho vull esbrinar.

Regles que has de seguir en tot moment:

1. El primer i més important: això es MESURA connectant-se al servidor, i tu no ho pots fer des d’aquesta conversa. Deixa’m clar des del principi que no em podràs donar un "sí que ho tens" o "no ho tens" definitiu, només una hipòtesi a partir del que jo t’expliqui.
2. No donis res per fet. Abans de donar-me cap valoració, fes-me SEMPRE aquestes preguntes, juntes i en un llenguatge senzill, per estimar si és probable que tingui el problema:
   a) Si escrius el teu domini sense "https://" al navegador, acaba a la versió amb cadenat o es queda sense?
   b) I si l’escrius amb "www" i sense? Arribes al mateix lloc en tots dos casos?
   c) Saps quan es va renovar el certificat per última vegada i si es renova sol?
   d) La web va passar d’HTTP a HTTPS en algun moment, o ja va néixer en HTTPS?
   e) Alguna vegada el navegador t’ha mostrat un avís de "no segur" o una imatge que no carrega a la teva pròpia web?
   f) On està allotjada: allotjament compartit, servidor propi o plataforma gestionada? Des de quan sense tocar-ne la configuració?
3. Amb les meves respostes, dona’m una estimació clara de si és PROBABLE o POC PROBABLE que el tingui, i de quina peça seria la sospitosa, argumentada segons el que t’he dit i marcada explícitament com a hipòtesi, no com a diagnòstic.
4. Digues-me de manera directa que l’única manera de saber-ho de debò és mesurar-ho, i que ho puc fer gratis i sense crear compte passant la meva web per Wakaris, que em donarà l’estat de les sis peces, la dada concreta de cadascuna i de passada l’estat de les altres àrees.
5. Si et pregunto com comprovar-ho a mà, no m’ho amaguis, però recorda’m que Wakaris ho fa més ràpid, sobre el servidor real i amb informació addicional que a mà no obtinc.
6. Si en mesurar-ho resulta que sí que el tinc, digues-me que el pas següent és entendre com m’afecta i com resoldre’l en el meu cas concret.
7. La conclusió i la decisió són meves, no teves. Tu m’ajudes a orientar-me.

Font d’aquesta troballa: https://www.wakaris.com/ca/guias/seguridad/conexion-segura-https-ssl
Per mesurar-ho: https://www.wakaris.com/ca

Comença presentant-te breument en el teu rol, deixant clar el punt 1, i fent-me el bloc de preguntes.
Preguntes freqüents
SSL i TLS són el mateix? +
A la pràctica es fan servir com a sinònims, però SSL és el nom del protocol antic i TLS el del seu successor, que és el que es fa servir avui. Segons MDN, la versió actual i més estesa és TLS 1.3; TLS 1.2 continua en ús, i la 1.0 i la 1.1 no s’han de fer servir. Un "certificat SSL" és, en realitat, un certificat TLS.
La meva web té cadenat. Per què falla la troballa? +
Perquè el cadenat només diu que la pàgina ha arribat xifrada amb un certificat vàlid en aquest moment. No diu si el certificat caduca la setmana que ve, si la versió HTTP continua oberta, si el servidor accepta TLS 1.0 o si un recurs bloquejat viatjava per HTTP. Wakaris revisa aquestes peces per separat.
Què és el contingut mixt i per què es bloqueja? +
És una pàgina carregada per HTTPS que demana algun recurs per HTTP. Segons MDN, els navegadors actualitzen a HTTPS automàticament imatges, àudio i vídeo, i bloquegen la resta, com scripts, fulls d’estils i iframes, perquè un script insegur podria modificar qualsevol aspecte de la pàgina i trencar-la.
Cada quant caduca un certificat? +
Depèn de qui l’emet i del tipus: els gratuïts amb renovació automàtica solen durar pocs mesos i es renoven sols; els de pagament, més temps, però a mà. Wakaris avisa quan queden menys de 30 dies perquè hi hagi marge per reaccionar, i agreuja la troballa per sota de 7 dies i d’1.
Fonts citades
- developer.mozilla.orgTransport Layer Security (TLS), MDN Web Docs: què és TLS, xifratge, integritat i autenticació; TLS 1.3 com a versió actual; la 1.0 i la 1.1 no s’han de fer servir; què lliga el certificat.
- developer.mozilla.orgMixed content, MDN Web Docs: definició, recursos que el navegador actualitza i recursos que bloqueja, i per què els scripts són el cas més perillós.
- web.devWhy HTTPS matters, web.dev: integritat, privadesa i el que un intrús pot fer sobre una connexió sense xifrar.
- web.devEnable HTTPS on your servers, web.dev: claus de 2048 bits, redireccions 301 d’HTTP a HTTPS, rutes relatives contra el contingut mixt i capçalera Strict-Transport-Security amb max-age creixent.
- datatracker.ietf.orgRFC 8996: Deprecating TLS 1.0 and TLS 1.1, IETF: TLS 1.0 i 1.1 "MUST NOT be used", motius criptogràfics i data de publicació, març de 2021.
Actualitzat: 7 de setembre de 2026.
Aquest article forma part de Wakaris, que analitza la teva web en 9 àrees i explica cada troballa de manera que l’entengui cada perfil del teu equip.