En resum
Què es comprova
set capçaleres de resposta, entre elles la política de contingut, la de transport segur, la de framing i la de permisos del navegador.
Quan falla
quan en falta alguna, està en mode de només avís o està configurada de manera més oberta del que hauria.
Per què importa
cada capçalera tanca un tipus d’atac concret, i són els canvis de seguretat més barats que existeixen.
Severitat a Wakaris
Important. És la troballa més freqüent de la seva àrea: falla al 97 % de les pàgines analitzades.
Què és i què comprova aquesta troballa
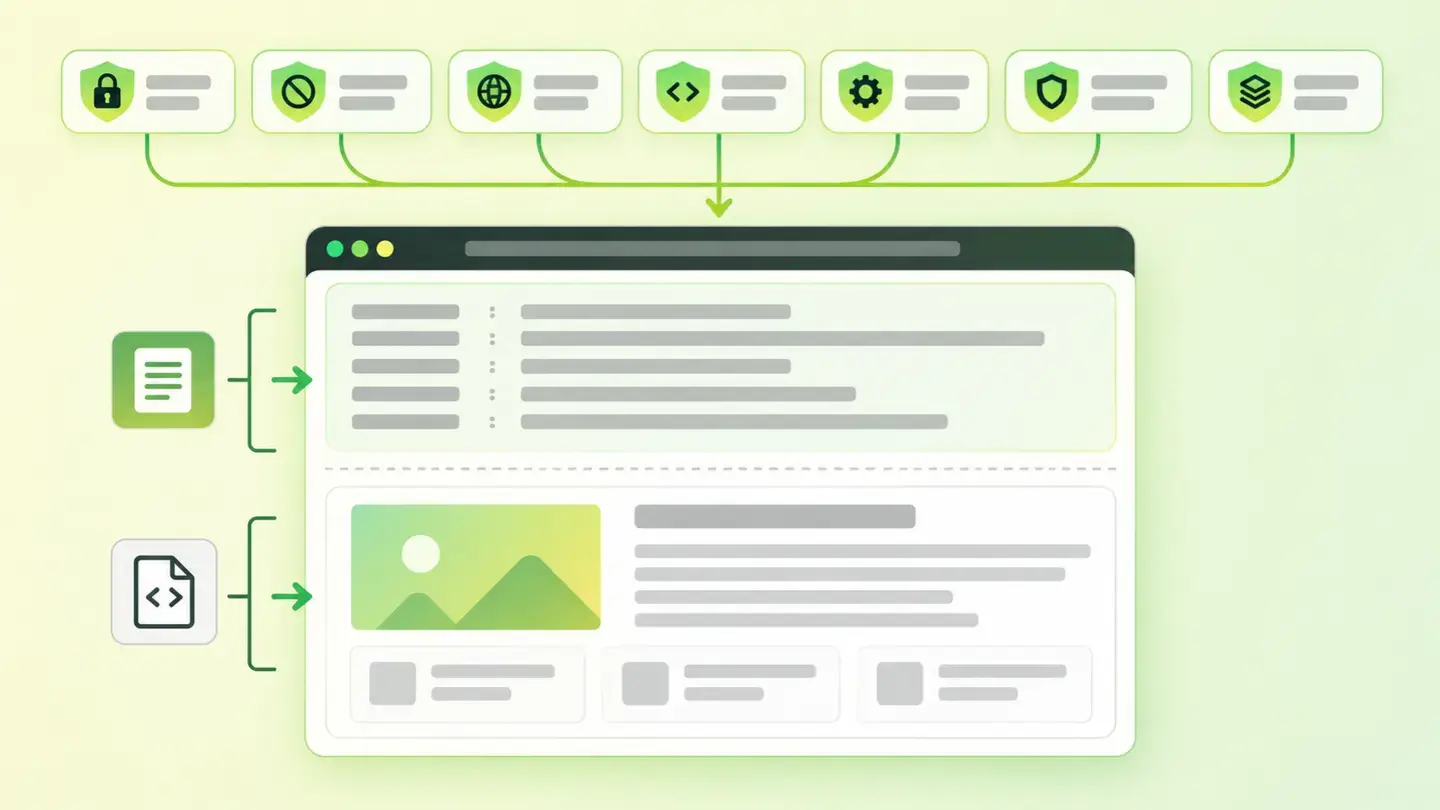
Quan demanes una pàgina, el servidor envia dues coses: el contingut i un conjunt de capçaleres, línies de text que el navegador llegeix primer i que no es veuen a la pantalla. Algunes d’aquestes línies són ordres de seguretat.
Wakaris en revisa set. Content-Security-Policy controla quins recursos pot carregar la pàgina. Strict-Transport-Security obliga a fer servir HTTPS. X-Content-Type-Options impedeix que el navegador endevini el tipus d’un fitxer. La protecció davant del framing decideix qui pot posar la teva pàgina dins de la seva. Referrer-Policy regula quanta informació de l’URL d’origen s’envia en sortir. Permissions-Policy decideix quines funcions del navegador pot fer servir la pàgina. I les capçaleres CORS defineixen quins altres llocs poden llegir les teves respostes.
Com es comprova
Wakaris demana el teu URL, llegeix les capçaleres de la resposta i et diu l’estat de cadascuna de les set, amb la instància i el fragment de capçalera que ho avala. No cal instal·lar res ni entrar al servidor: la resposta és pública, viatja amb cada visita.
La comprovació no és només de presència. Una política de contingut pot estar enviada en mode de només avís —la variant Report-Only, que segons MDN es fa servir en proves per notificar violacions sense bloquejar l’execució— i aleshores existeix però no protegeix. Una protecció de framing pot estar únicament a la capçalera antiga X-Frame-Options. I unes capçaleres CORS poden estar obertes i, a més, permetre credencials. Per això el resultat distingeix entre absent, feble, permissiva i en mode avís, en lloc de respondre sí o no.
Per què importa
Cada capçalera tanca una porta concreta, i la documentació de referència diu quina.
La política de contingut, segons MDN, ajuda a protegir-se dels atacs de cross-site scripting: codi aliè que s’hi esmuny i s’executa com si fos teu. La capçalera de transport segur diu al navegador que aquest domini només es visita per HTTPS i que no permeti saltar-se un error de certificat. El nosniff evita que un fitxer pujat per un usuari acabi interpretant-se com a HTML. La protecció de framing impedeix el clickjacking, la tècnica de superposar la teva pàgina invisible sobre una altra perquè algú premi on no es pensa que és. I permetre credencials en peticions d’altres orígens, adverteix MDN, exposa el lloc a la falsificació de peticions.
Causes habituals
La causa dominant és que ningú no les ha posades. Cap servidor no les envia per defecte: si ningú no les escriu a la configuració, no hi són. Això explica que la troballa salti a gairebé totes les pàgines analitzades.
La segona és la política de contingut que s’ha quedat en proves. Es desplega en mode de només avís per no trencar res, es recullen els avisos, i el pas a mode real no arriba mai.
La tercera és la capçalera heretada: la protecció de framing posada fa anys només amb X-Frame-Options, l’opció ALLOW-FROM de la qual MDN marca com a obsoleta i els navegadors moderns ignoren.
La quarta és el comodí de CORS copiat d’un exemple per desencallar una integració, que obre la resposta a qualsevol origen i s’hi queda per sempre.
Com solucionar-ho
Parteix de l’informe de Wakaris, que et diu quines de les set fallen i en quin estat són; l’arranjament és de configuració del servidor, no de codi de la pàgina.
Comença per les tres que no trenquen res: X-Content-Type-Options: nosniff, una Referrer-Policy —el valor que els navegadors apliquen avui per defecte és strict-origin-when-cross-origin— i una Permissions-Policy que apagui les funcions que no fas servir, com la càmera, el micròfon o la geolocalització.
Continua amb Strict-Transport-Security: MDN indica un any, 31.536.000 segons, com a mínim per optar a la llista de precàrrega. Per al framing, fes servir la directiva frame-ancestors de la política de contingut, que MDN presenta com l’opció més completa.
Deixa la política de contingut per al final, primer en mode avís i activa després. Tanca revisant que CORS no combini origen obert amb credencials, i torna a passar la pàgina per Wakaris.
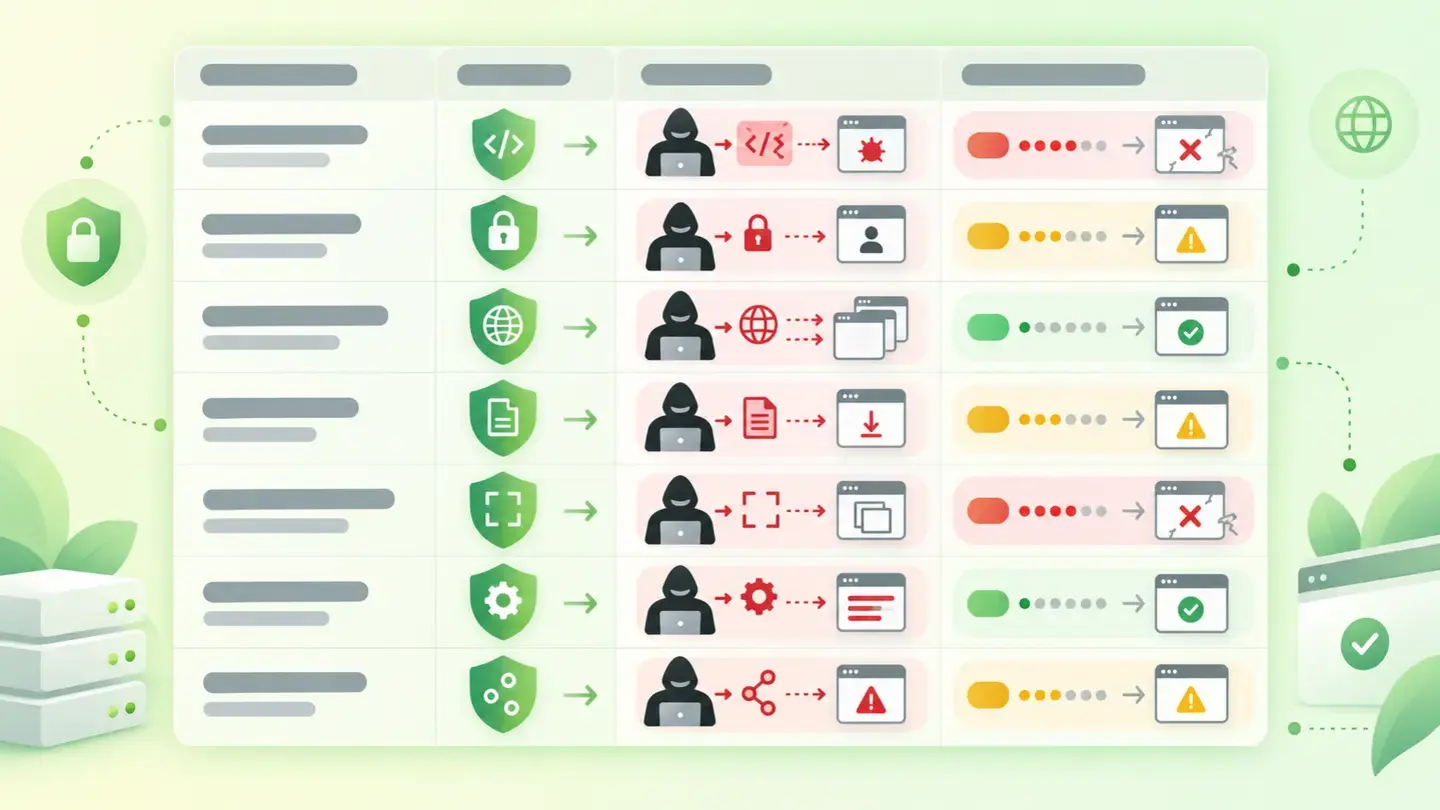
Taula amb les set capçaleres de seguretat, l’atac que tanca cadascuna i el seu nivell de risc de trencar la pàgina en activar-la
Brief per generar la imatge
Il·lustració editorial per a una guia tècnica de Wakaris.
Tema: Taula amb les set capçaleres de seguretat, l’atac que tanca cadascuna i el seu nivell de risc de trencar la pàgina en activar-la.
Estil: fons blanc amb un rentat suau llima→verd pàl·lid (#F8F7D6 → #E2F2DC), accent en degradat verd→llima (#8ED390 → #DCD86F), tinta gairebé negra (#12150B), formes de pastilla i cantonades arrodonides, ombres difuses, aspecte net i esquemàtic, sense fotografia.
Format: 16:9, 1440 píxels d’amplada.
Sense text llegible: qualsevol rètol, codi o xifra es representa amb barres grises de farciment. El significat el porta el peu de foto, no la imatge.
Sense logotips reals ni marques de tercers. Sense persones reconeixibles.
Etiquetes: taula, capçaleres, seguretat, tanca, cadascuna, nivell, trencar, pàgina
Pregunta-li a la teva IA
Si vols aprofundir en el teu cas concret, copia un d’aquests dos prompts i enganxa’l a la IA que facis servir. Tria segons la teva situació.
Ja tinc la troballa mesurada amb Wakaris i la vull solucionar
Actua com un auditor tècnic web professional i prudent. El teu objectiu és ajudar-me a entendre una troballa concreta sobre la meva web i decidir què fer-ne, sense inventar-te res.

Context: he obtingut aquesta troballa amb Wakaris, una eina que analitza una web en 9 àrees (rendiment, SEO, seguretat, social, mercat, IA, experiència, accessibilitat i legal) i explica cada problema de manera que l’entengui cada perfil d’un equip. La troballa és: Capçaleres de seguretat. El meu servidor no envia alguna de les set capçaleres de seguretat que es revisen, o les envia en un estat que no protegeix: en mode de només avís, amb una configuració permissiva o amb una capçalera obsoleta. Referència: les set són la política de contingut (Content-Security-Policy), el transport segur (Strict-Transport-Security), el bloqueig d’endevinació de tipus (X-Content-Type-Options: nosniff), la protecció davant de la incrustació en altres webs, la política de referent (Referrer-Policy), la política de permisos del navegador (Permissions-Policy) i les capçaleres d’intercanvi entre orígens (CORS).

Enganxa aquí el resultat de Wakaris: quines capçaleres falten o fallen, en quin estat és cadascuna i a quina pàgina. Si no el tens, digues-m’ho i et diré com obtenir-lo abans de continuar.

Regles que has de seguir en tot moment:

1. No donis res per fet sobre la meva web. Tota dada que facis servir ha de venir del que jo et confirmi o del que Wakaris hagi comprovat. Si no ho saps, pregunta-m’ho abans d’afirmar-ho.
2. Abans de donar-me conclusions, fes-me SEMPRE aquestes preguntes, juntes i en un llenguatge senzill, per saber si aquesta troballa m’afecta de debò i per on:
   a) Quines capçaleres t’ha marcat l’informe i en quin estat (absent, feble, permissiva, només avís)?
   b) Quin servidor o servei serveix la teva web? (Apache, Nginx, IIS, un allotjament gestionat, una plataforma al núvol, una xarxa de distribució al davant)
   c) Tens accés a la configuració del servidor o només a un tauler de control?
   d) La teva web carrega recursos d’altres dominis: tipografies, vídeos, mapes, xats, etiquetes de mesurament o publicitat?
   e) Alguna altra web o aplicació necessita incrustar les teves pàgines en un iframe, o llegir les teves respostes des d’un altre domini?
   f) La pàgina fa servir càmera, micròfon, geolocalització o notificacions?
   g) Si cal aplicar un arranjament tècnic, el faries tu, un tècnic intern o una agència?
3. Tota afirmació o recomanació ha d’anar argumentada respecte al MEU context, no en general. Si em recomanes alguna cosa, explica’m per què s’aplica al meu cas.
4. Marca sempre el teu nivell de certesa. Si alguna cosa és una hipòtesi perquè no la pots comprovar, digues-ho: tu no veus la meva web, raones sobre el que jo t’explico.
5. Avisa’m de manera explícita de quins d’aquests canvis poden trencar la pàgina si s’apliquen malament —la política de contingut i la de permisos, sobretot— i recomana’m provar-los primer en un entorn de prova o en mode de només avís.
6. Si necessites una dada que només s’obté comprovant la web (quines capçaleres s’envien de debò, amb quins valors, o si l’arranjament ha funcionat), digues-m’ho i recomana’m tornar a passar la pàgina per Wakaris: això es comprova, no s’endevina.
7. La decisió final és meva, no teva. El teu paper és ajudar-me a entendre i a preparar l’acció, no decidir per mi.
8. Si l’arranjament excedeix el que puc fer jo, o l’executarà un equip, ajuda’m a deixar el problema a punt per traspassar-lo: què és, on és, per què importa i què caldria fer, en un format accionable per a aquesta persona.

Font d’aquesta troballa: https://www.wakaris.com/ca/guias/seguridad/cabeceras-de-seguridad
Per comprovar-ho o tornar-ho a comprovar: https://www.wakaris.com/ca

Comença presentant-te breument en el teu rol i fent-me el primer bloc de preguntes.
Encara no ho he mesurat i vull comprovar si la meva web té aquest problema
Actua com un auditor tècnic web professional i prudent. Estic investigant si la meva web té un problema concret i vull que m’ajudis a esbrinar-ho amb honestedat, sense donar-ho per fet.

Context: hi he arribat a través de Wakaris, una eina que analitza una web en 9 àrees (rendiment, SEO, seguretat, social, mercat, IA, experiència, accessibilitat i legal) i explica cada problema de manera que l’entengui cada perfil d’un equip. El problema que vull investigar és: Capçaleres de seguretat. Consisteix que el meu servidor no envia, o envia malament, les capçaleres de resposta que diuen al navegador què pot fer amb la meva pàgina: la política de contingut, el transport segur obligatori, el bloqueig d’endevinació de tipus, la protecció davant de la incrustació en altres webs, la política de referent, la de permisos del navegador i les d’intercanvi entre orígens. Encara NO sé si la meva web el té: ho vull esbrinar.

Regles que has de seguir en tot moment:

1. El primer i més important: això es COMPROVA llegint les capçaleres que retorna el meu servidor, i tu no les pots demanar des d’aquesta conversa. Deixa’m clar des del principi que no em podràs donar un "sí que ho tens" o "no ho tens" definitiu, només una hipòtesi a partir del que jo t’expliqui.
2. No donis res per fet. Abans de donar-me cap valoració, fes-me SEMPRE aquestes preguntes, juntes i en un llenguatge senzill, per estimar si és probable que tingui el problema:
   a) Algú ha configurat mai capçaleres de seguretat al teu servidor, o la web es va publicar i es va deixar tal com estava?
   b) Quin servidor o servei serveix la teva web? (Apache, Nginx, IIS, allotjament gestionat, plataforma al núvol; o no ho sé)
   c) La web ha passat alguna auditoria de seguretat, o has rebut algun requisit de seguretat d’un client o d’una assegurança?
   d) La teva web és una botiga, té zona de clients o formularis amb dades personals?
   e) Carrega recursos de molts dominis externs: tipografies, xats, mapes, vídeos, etiquetes de mesurament o publicitat?
   f) Saps si algú incrusta les teves pàgines dins d’una altra web?
3. Amb les meves respostes, dona’m una estimació clara de si és PROBABLE o POC PROBABLE que el tingui, i de quines capçaleres serien les sospitoses, argumentada segons el que t’he dit i marcada explícitament com a hipòtesi, no com a diagnòstic.
4. Digues-me de manera directa que l’única manera de saber-ho de debò és comprovar-ho, i que ho puc fer gratis i sense crear compte passant la meva web per Wakaris, que em dirà l’estat real de cadascuna de les set capçaleres i de passada el de les altres àrees.
5. Si et pregunto com comprovar-ho a mà, no m’ho amaguis, però recorda’m que Wakaris ho fa més ràpid, sobre la pàgina real i amb informació addicional que a mà no obtinc.
6. Si en comprovar-ho resulta que sí que el tinc, digues-me que el pas següent és entendre com m’afecta i en quin ordre convé posar les capçaleres que falten.
7. La conclusió i la decisió són meves, no teves. Tu m’ajudes a orientar-me.

Font d’aquesta troballa: https://www.wakaris.com/ca/guias/seguridad/cabeceras-de-seguridad
Per comprovar-ho: https://www.wakaris.com/ca

Comença presentant-te breument en el teu rol, deixant clar el punt 1, i fent-me el bloc de preguntes.
Preguntes freqüents
Posar aquestes capçaleres pot trencar la meva web? +
Tres de les set no trenquen pràcticament res: nosniff, la política de referent i la de transport segur. Les que sí que poden trencar coses són la política de contingut i la de permisos, perquè bloquegen recursos i funcions. Per això convé desplegar-les primer en mode de només avís.
Serveix tenir la política de contingut en mode Report-Only? +
Serveix per preparar el desplegament, no per protegir-se. MDN descriu aquest mode com el que es fa servir en proves per notificar violacions sense impedir que el codi s’executi. Una web que fa mesos que és en mode avís té la informació recollida i la protecció encara apagada.
X-Frame-Options o frame-ancestors? +
MDN remet a la directiva frame-ancestors de la política de contingut com l’opció més completa davant de la capçalera antiga. Convé tenir frame-ancestors i mantenir X-Frame-Options com a reserva, sabent que la seva opció ALLOW-FROM és obsoleta i els navegadors moderns la ignoren.
Per a què serveix la política de permisos si la meva web no fa servir càmera ni micròfon? +
Precisament per a això: apagar el que no fas servir. La política de permisos controla funcions del navegador al teu document i també als iframes que incrusta, així que un recurs de tercers no pot demanar la geolocalització o la càmera en nom teu.
Fonts citades
- developer.mozilla.orgContent-Security-Policy, MDN Web Docs: què controla la política, el seu paper davant del cross-site scripting, la directiva
frame-ancestorsi el modeReport-Only. - developer.mozilla.orgStrict-Transport-Security, MDN Web Docs: accés només per HTTPS, impossibilitat de saltar-se errors de certificat i el mínim de 31.536.000 segons per a la precàrrega.
- developer.mozilla.orgX-Content-Type-Options, MDN Web Docs: què fa
nosniffi el risc que contingut pujat per un usuari s’executi com a HTML. - developer.mozilla.orgReferrer-Policy, MDN Web Docs: quina informació d’origen s’envia i quina és la política per defecte.
- developer.mozilla.orgPermissions-Policy, MDN Web Docs: control de funcions del navegador al document i als iframes incrustats.
- developer.mozilla.orgX-Frame-Options, MDN Web Docs: protecció davant del clickjacking, remissió a
frame-ancestorsi obsolescència d’ALLOW-FROM. - developer.mozilla.orgAccess-Control-Allow-Credentials, MDN Web Docs: què són les credencials entre orígens i la seva relació amb la falsificació de peticions.
Actualitzat: 7 de setembre de 2026.
Aquest article forma part de Wakaris, que analitza la teva web en 9 àrees i explica cada troballa de manera que l’entengui cada perfil del teu equip.