En resum
Què ha passat
dues fallades crítiques de PHP amb una gravetat de 9,2 sobre 10.
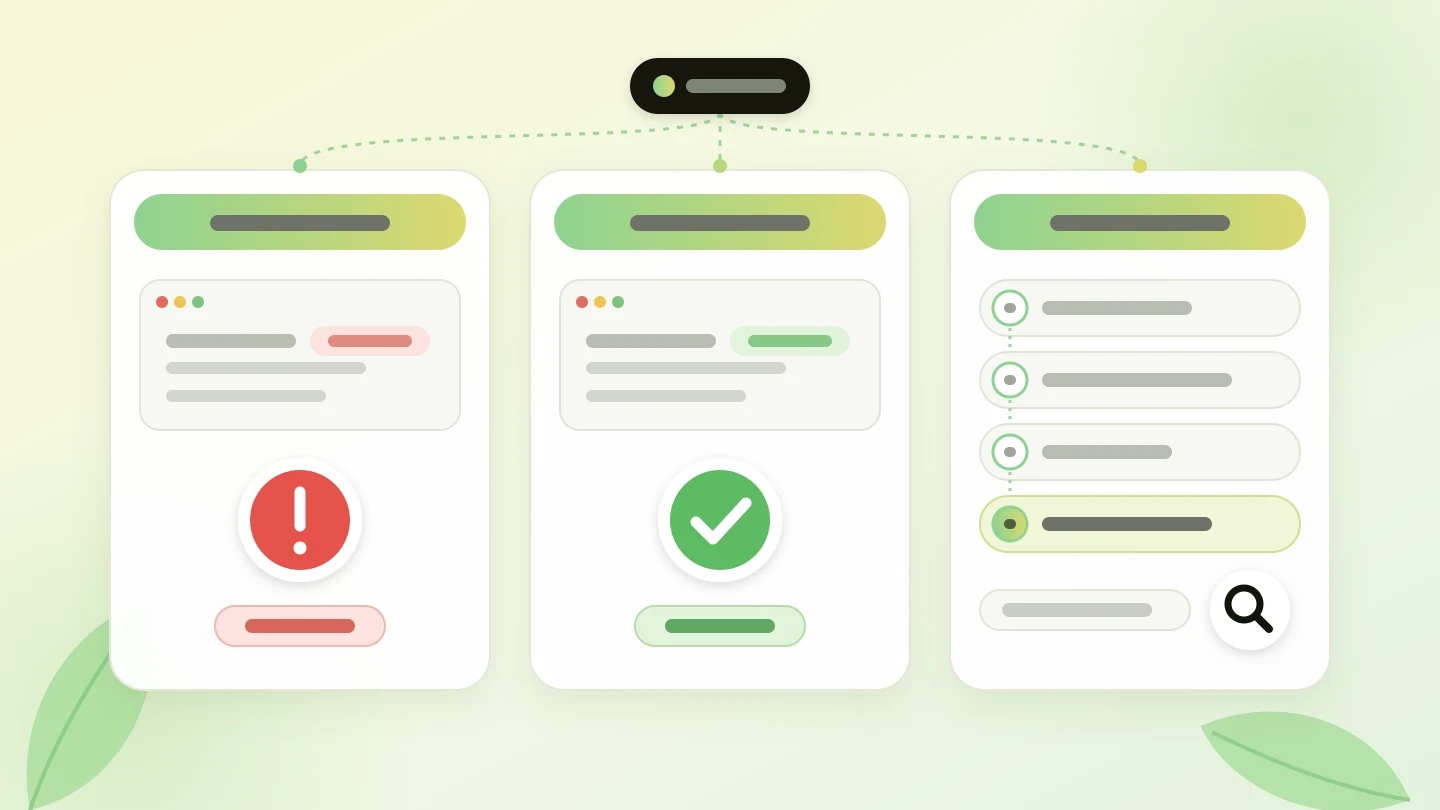
Què comprova Wakaris
si el teu servidor anuncia una versió de PHP anterior a la corregida. Severitat: Crític.
Qui ho arregla
el teu allotjament. Actualitzar el gestor de continguts no canvia PHP.
Què és PHP2Shell i què mesura Wakaris
PHP és el llenguatge amb què funcionen la majoria de les webs, incloses totes les fetes amb WordPress, PrestaShop o Drupal: segons W3Techs, és al darrere del 69,3 % dels llocs dels quals se’n coneix el llenguatge de servidor.
El 21 d’octubre de 2026 el projecte PHP va publicar versions corregides per a dues fallades, CVE-2026-109618 i CVE-2026-109619, amb una gravetat de 9,2 sobre 10. Segons l’avís oficial, poden permetre executar codi al servidor sense autenticar-se i no hi ha cap mitigació completa: actualitzar és l’única opció segura.
| Branca | Versió corregida |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 (suport fins al 31-12-2026) |
| 8.1, 8.0 i 7.4 | Sense versió oficial; només codi font per compilar |
| 7.3 i anteriors | Sense pedaç del projecte |
A Wakaris, la troballa apareix com «La teva web és vulnerable a PHP2Shell?», és de l’àrea de seguretat i té severitat Crític.
Com es comprova si la vulnerabilitat de PHP afecta la teva web?
Wakaris ho comprova des de fora, sense tocar res de la teva web: llegeix les capçaleres amb què respon el teu servidor, en concret X-Powered-By i Server, on molts servidors diuen quina versió de PHP fan servir, i dona un d’aquests tres resultats.
Si la teva web declara una versió anterior a la corregida, per exemple amb una capçalera que diu X-Powered-By: PHP/7.4.33, veuràs un avís Crític amb la versió i la pàgina analitzada, i el pas següent serà demanar-ho al teu allotjament. Si declara una versió al dia, la prova queda superada.
Si no en declara cap, és una bona pràctica i no penalitza, tot i que no et diu quin PHP tens, així que Wakaris et deixa el pas a pas per mirar-la a WordPress, PrestaShop, Drupal o el tauler del teu allotjament. Les rutes exactes són a les preguntes freqüents.
Compte: com que algunes distribucions de Linux apliquen el pedaç sense canviar el número de versió, Wakaris diu que la teva web declara una versió anterior, no que sigui vulnerable, i la confirmació la té el teu allotjament.
Per què importa tenir un PHP sense pedaç?
Importa per dos motius. El primer és la fallada en si. L’avís de PHP descriu dues maneres d’executar codi al servidor amb una petició sense credencials, i assenyala que el risc és més gran amb mod_php, perquè es pot activar abans que s’executi el codi de la mateixa web. Qui executa codi en un servidor pot arribar a la web i a les dades que hi passen: formularis, comandes, comptes de clients.
El segon és l’aparador. Anunciar la versió exacta no crea la fallada, però estalvia feina a qui recorre internet buscant servidors sense actualitzar: n’hi ha prou de llegir una capçalera per saber quines webs provar primer. Amagar-la no protegeix per si sola; el que protegeix és actualitzar.
Segons W3Techs, entre les webs amb PHP un 27,0 % fa servir PHP 7 i un 7,7 % PHP 5, branques per a les quals el projecte no publica versió corregida.
Causes habituals: per què tantes webs continuen en un PHP antic?
La primera causa és pensar que el PHP s’actualitza sol, quan és un component del servidor: la guia de WordPress ho diu clar, la versió de PHP disponible la decideix la teva empresa d’allotjament. Actualitzar WordPress, PrestaShop o Drupal manté al dia l’aplicació, però no el PHP que l’executa, com recorden els investigadors a php2shell.com.
La segona és la por de trencar la web, perquè un tema, un complement o un mòdul antic que només funciona amb PHP 7 pot frenar el canvi de versió durant anys.
La tercera són les branques sense suport: qui continua en PHP 8.1 o anterior ja no rep versions oficials, com mostra la taula, i depèn del que faci el seu proveïdor.
La quarta és que ningú no té assignada la tasca, i entre l’agència, l’allotjament i el negoci la versió de PHP es queda en terra de ningú.
Com solucionar-ho: què demanar al teu allotjament
La solució és actualitzar PHP a 8.5.12, 8.4.27, 8.3.36 o 8.2.35, o a una versió posterior, i reiniciar els serveis. No ho has de fer tu: ho has de demanar per escrit i amb les dades justes.
Si ets en PHP 8.1 o anterior, el canvi és més gran: cal passar a una branca amb suport, i convé que la teva agència o el teu tècnic comprovin abans que el tema, els complements i els mòduls hi funcionen, millor en una còpia de prova. Si t’ofereixen 8.2, tingues en compte que deixa de rebre pedaços el 31 de desembre de 2026.
Les mesures temporals de PHP són feina de l’allotjament i, segons el mateix avís, parcials. Quan et confirmin el canvi, torna a passar la teva pàgina per Wakaris.
El correu per al teu allotjament, a punt per copiar
Substitueix els claudàtors, afegeix la versió que declara la teva web segons Wakaris o la que vegis a la teva plataforma, i envia’l des del correu amb què vas contractar l’allotjament.
Assumpte: Actualització urgent de PHP (CVE-2026-109618 i CVE-2026-109619)

Hola,

Soc el responsable de la web [domini], allotjada al vostre servei amb l’usuari o contracte [identificador].

El 21 d’octubre de 2026 PHP va publicar dos pedaços de seguretat crítics (versions 8.5.12, 8.4.27, 8.3.36 i 8.2.35) per a les vulnerabilitats CVE-2026-109618 i CVE-2026-109619. Necessito que em confirmeu per escrit:

1. Quina versió de PHP està servint la meva web ara mateix.
2. Si aquesta versió ja inclou el pedaç o, si no, quan l’inclourà.
3. Si la meva versió no rep pedaç (8.1 o anterior), quines opcions tinc per passar a una versió amb suport i què hauria de revisar abans a la meva web.
4. Si heu aplicat alguna mesura temporal al servidor mentre s’actualitza.

Si cal que jo faci alguna cosa per part meva, digueu-me exactament què.

Gràcies,
[nom i telèfon]
Pregunta-li a la teva IA
Si vols revisar el teu cas concret, copia un d’aquests dos prompts i enganxa’l a la IA que facis servir. Tria segons la teva situació.
Ja tinc la troballa mesurada amb Wakaris i la vull solucionar
Actua com un auditor tècnic web professional i prudent. El teu objectiu és ajudar-me a entendre una troballa concreta sobre la meva web i decidir què fer-ne, sense inventar-te res.

Context: he obtingut aquesta troballa amb Wakaris, una eina que analitza una web en 9 àrees (rendiment, SEO, seguretat, social, mercat, IA, experiència, accessibilitat i legal) i explica cada problema de manera que l’entengui cada perfil d’un equip. La troballa és: "La teva web és vulnerable a PHP2Shell?". El meu servidor anuncia a les seves capçaleres una versió de PHP anterior a la primera que corregeix les vulnerabilitats CVE-2026-109618 i CVE-2026-109619 (PHP2Shell), publicades per PHP el 21 d’octubre de 2026.
Referència: les versions corregides són 8.5.12, 8.4.27, 8.3.36 i 8.2.35; PHP 8.1 i anteriors no tenen versió oficial corregida.

Regles que has de seguir en tot moment:

1. No donis res per suposat sobre la meva web. Tota dada que facis servir ha de venir del que jo et confirmi o del que Wakaris hagi comprovat. Si no ho saps, pregunta-m’ho abans d’afirmar-ho.
2. Abans de donar-me conclusions, fes-me SEMPRE aquestes preguntes, juntes i en llenguatge senzill, per saber si aquesta troballa m’afecta de veritat i per on:
 a) Enganxa el resultat de Wakaris: la versió de PHP que declara la teva web i la pàgina analitzada. Si no el tens, analitza primer la teva web amb Wakaris i torna amb el resultat.
 b) En quina plataforma està la teva web? (WordPress, PrestaShop, Drupal, a mida, una altra)
 c) Quin allotjament tens: un allotjament amb tauler, un servidor que gestiona la teva agència o un servidor que administres tu?
 d) Ja has escrit al teu allotjament? Si t’han respost, què t’han dit?
 e) Saps si el teu tema, els teus complements o els teus mòduls funcionen amb PHP 8.2 o superior?
 f) Si cal canviar la versió, ho faria el teu allotjament, la teva agència o tu? Si una resposta ho requereix, afegeix alguna pregunta de seguiment, però no ometis mai les anteriors ni passis a conclusions sense tenir-les respostes.
3. Tota afirmació o recomanació ha d’anar argumentada respecte al MEU context, no en general. Si em recomanes alguna cosa, explica’m per què s’aplica al meu cas.
4. Marca sempre el teu nivell de certesa. Tu no veus el meu servidor. Recorda’m, a més, que una versió declarada antiga no sempre vol dir que falti el pedaç, perquè algunes distribucions de Linux l’apliquen sense canviar el número: qui ho confirma és el meu allotjament.
5. No em demanis que toqui la configuració del servidor si no l’administro jo. Les mesures temporals són feina de l’allotjament i no substitueixen actualitzar.
6. Si la meva versió és 8.1 o anterior, avisa’m que el canvi de branca pot afectar la web i que convé provar-lo abans en una còpia.
7. Si necessites confirmar quina versió declara ara la meva web, o si el canvi ha funcionat, digues-m’ho i recomana’m tornar a passar la pàgina per Wakaris: això es comprova, no s’endevina.
8. La decisió final és meva, no teva. Si l’arranjament el farà una altra persona, ajuda’m a deixar-lo a punt per traspassar-lo: què és, on és, per què importa i què caldria demanar.

Font d’aquesta troballa: https://www.wakaris.com/ca/guies/seguretat/vulnerabilitat-php-2026-php2shell
Per comprovar-ho o tornar-ho a comprovar: https://www.wakaris.com/ca

Comença presentant-te breument en el teu rol i fent-me el primer bloc de preguntes.
Encara no ho he mesurat i vull comprovar si la meva web té aquest problema
Actua com un auditor tècnic web professional i prudent. Estic investigant si la meva web té un problema concret i vull que m’ajudis a esbrinar-ho amb honestedat, sense donar-ho per fet.

Context: he arribat a això a través de Wakaris, una eina que analitza una web en 9 àrees (rendiment, SEO, seguretat, social, mercat, IA, experiència, accessibilitat i legal) i explica cada problema de manera que l’entengui cada perfil d’un equip. El problema que vull investigar és: "La teva web és vulnerable a PHP2Shell?". Consisteix que el meu servidor anuncia una versió de PHP anterior a la que corregeix les vulnerabilitats CVE-2026-109618 i CVE-2026-109619 (PHP2Shell), publicades per PHP el 21 d’octubre de 2026 (versions corregides: 8.5.12, 8.4.27, 8.3.36 i 8.2.35). Encara NO sé si la meva web el té: ho vull esbrinar.

Regles que has de seguir en tot moment:

1. El primer i més important: això es COMPROVA llegint la resposta real del meu servidor, i tu no ho pots fer des d’aquesta conversa. Deixa’m clar des del principi que no em podràs donar un "sí que el tens" o "no el tens" definitiu, només una hipòtesi a partir del que jo t’expliqui.
2. No donis res per suposat. Abans de donar-me cap valoració, fes-me SEMPRE aquestes preguntes, juntes i en llenguatge senzill, per estimar si és probable que tingui el problema:
 a) En quina plataforma està la teva web? (WordPress, PrestaShop, Drupal, a mida, una altra; o no ho sé)
 b) Saps quan es va actualitzar per última vegada el PHP del teu servidor?
 c) Si fas servir WordPress, quina versió de PHP apareix a Eines, Salut del lloc, Informació, Servidor?
 d) Tens un tauler d’allotjament on aparegui la versió de PHP?
 e) T’ha avisat el teu allotjament d’alguna cosa relacionada amb PHP aquests dies?
3. Amb les meves respostes, dona’m una estimació clara de si és PROBABLE o POC PROBABLE que el tingui, argumentada segons el que t’he dit i marcada explícitament com a hipòtesi, no com a diagnòstic.
4. Digues-me de manera directa que la manera de saber quina versió declara la meva web és comprovar-ho, i que ho puc fer gratis i sense crear compte passant la meva web per Wakaris, que em dirà quina versió anuncia i, de passada, l’estat de les altres àrees. Si la meva web no n’anuncia cap, Wakaris em donarà el pas a pas per mirar-la a la meva plataforma.
5. Si et pregunto com comprovar-ho a mà, no m’ho amagues, però recorda’m que Wakaris ho fa més ràpid, sobre la pàgina real i amb informació addicional.
6. Recorda’m que la confirmació definitiva de si tinc el pedaç me la dona el meu allotjament, i que actualitzar WordPress, PrestaShop o Drupal no actualitza PHP.
7. La conclusió i la decisió són meves, no teves. Tu m’ajudes a orientar-me.

Font d’aquesta troballa: https://www.wakaris.com/ca/guies/seguretat/vulnerabilitat-php-2026-php2shell
Per comprovar-ho: https://www.wakaris.com/ca

Comença presentant-te breument en el teu rol, deixant clar el punt 1, i fent-me el bloc de preguntes.
Preguntes freqüents
Què és PHP2Shell? +
És el nom de CVE-2026-109618 i CVE-2026-109619, dues vulnerabilitats crítiques de PHP publicades el 21 d’octubre de 2026 amb una gravetat de 9,2 sobre 10. Poden permetre executar codi al servidor sense credencials, i es corregeixen actualitzant PHP a la versió corregida de la seva branca.
Si la meva web declara una versió antiga de PHP, ja és vulnerable? +
No necessàriament. Declarar una versió anterior a la corregida és una alerta seriosa, però algunes distribucions de Linux apliquen el pedaç sense canviar el número, i tampoc no vol dir que algú hagi entrat a la teva web. Sí que vol dir que avui mateix has de preguntar al teu allotjament quina versió serveix i si inclou el pedaç.
Actualitzar WordPress o PrestaShop soluciona el problema? +
No. WordPress, PrestaShop i Drupal són aplicacions que s’executen sobre PHP, i actualitzar-les no canvia el PHP del servidor, que gestiona el teu allotjament. Mantenir la plataforma al dia continua sent una bona idea, però aquestes dues vulnerabilitats només es corregeixen actualitzant PHP.
Com veig la versió de PHP del meu WordPress, PrestaShop o Drupal? +
A WordPress, a Eines, Salut del lloc, pestanya Informació, secció Servidor. A PrestaShop, a Paràmetres avançats, Informació. A Drupal, a Informes, Informe d’estat. També apareix a l’apartat de PHP del tauler del teu allotjament. Si és anterior a la versió corregida de la seva branca, demana l’actualització.
He de tocar jo el php.ini o la configuració del servidor? +
No, tret que administris tu el servidor. Les mesures temporals que publica PHP s’apliquen a la configuració del servidor i exigeixen reiniciar processos, i el mateix avís diu que no deixen la instal·lació segura. Amb un allotjament amb tauler, la teva part és demanar l’actualització i comprovar després el resultat.
Fonts citades
- php.netPHP News Archive 2026, php.net: avís de seguretat, versions corregides, mesures temporals i fi del suport de PHP 8.2.
- github.comGHSA-w8hw-w9fx-j79w, php-src: fitxa de CVE-2026-109618.
- github.comGHSA-6wmf-4rv5-p3rp, php-src: fitxa de CVE-2026-109619.
- w3techs.comUsage statistics of PHP, W3Techs: ús de PHP i repartiment per versions.
- wordpress.orgGet the most out of WordPress by updating PHP, WordPress.org: qui decideix la versió de PHP i on veure-la.
- php2shell.comPHP2Shell: actualitzar l’aplicació no actualitza PHP.
Actualitzat: 22 d’octubre de 2026.
Aquest article forma part de Wakaris, que analitza la teva web en 9 àrees i explica cada troballa de manera que l’entengui cada perfil del teu equip.