En resum
Què es comprova
si la pàgina exposa informació de depuració, en dos graus: un rastre d’error complet o alguna cosa menor.
Per què importa
OWASP adverteix que aquests missatges revelen detalls d’implementació que no s’haurien de revelar mai.
Freqüència
és la troballa més rara de les que Wakaris ha publicat fins ara, amb un 0,7 % de pàgines afectades segons el seu propi catàleg.
Severitat a Wakaris
Important. Rar no vol dir menor: quan apareix, lliura informació de cop.
Què és i què mesura aquesta troballa
Mentre es construeix una web cal veure els errors amb detall: quina línia de quin fitxer ha fallat, amb quins components i amb quines dades. Això és informació de depuració, i és imprescindible durant el desenvolupament. El problema apareix quan queda activada a la web publicada, perquè llavors qualsevol que provoqui un error la rep.
OWASP descriu el cas amb precisió: el problema són els missatges d’error interns detallats, com els rastres de pila, els bolcats de base de dades i els codis d’error, i el seu diagnòstic és contundent: aquests missatges revelen detalls d’implementació que no s’haurien de revelar mai, i aquests detalls poden donar a un atacant pistes importants sobre possibles fallades del lloc.
La troballa distingeix dos graus. Un és el rastre complet, la traça. L’altre és alguna cosa menor: una resta solta, un avís, una dada de diagnòstic que s’ha colat a la resposta.
Com es comprova
Wakaris analitza el que retorna l’URL indicada i hi busca els patrons característics de la informació de depuració; l’informe et diu si ha trobat un rastre complet o alguna cosa menor, que és la diferència entre una urgència i un pendent. No cal instal·lar res ni provocar l’error a mà.
Dos límits que convé declarar. El primer és d’abast: la comprovació és d’una URL i de la resposta que dona aquesta URL en el moment de l’anàlisi, de manera que una web pot sortir neta i deixar anar un rastre complet en una altra pàgina o en la següent condició d’error. El segon és de documentació: el catàleg de Wakaris no defineix què compta com a "menor" davant de "traça" ni quines formes d’informació de depuració cobreix, així que aquest article no publica aquesta frontera. El que sí que és clar és que els dos graus produeixen la mateixa troballa amb la mateixa severitat.
Per què importa
El que es perd no és l’error: és el plànol. OWASP explica que fins i tot les diferències entre missatges informen, perquè respondre diferent a un fitxer que no existeix i a un al qual no es té accés revela quins existeixen, i amb això l’estructura de directoris del lloc. Un rastre complet va molt més enllà: noms de fitxers i rutes, components i versions, i de vegades fragments de les consultes que s’estaven executant.
En la classificació d’OWASP, "la gestió d’errors revela rastres de pila o altres missatges d’error excessivament informatius als usuaris" és una de les condicions que fan vulnerable una aplicació per configuració incorrecta, la categoria A05 del seu Top 10 de 2021: 20 CWE agrupades, 208.387 ocurrències registrades i una taxa d’incidència mitjana del 4,51 %, amb una màxima del 19,84 %. Aquestes xifres són de la categoria sencera, no d’aquesta troballa. La xifra pròpia de Wakaris, el 0,7 %, és interna del seu catàleg i diu una altra cosa: és rara, i per això mateix passa desapercebuda en les revisions.
Causes habituals
La primera i més habitual és el mode de depuració activat en producció. Gairebé tots els entorns porten un interruptor que decideix si els errors es mostren o es registren, i n’hi ha prou de desplegar amb la configuració de desenvolupament perquè l’interruptor hi viatgi activat. No es nota fins que algú provoca un error.
La segona és l’absència de pàgines d’error pròpies. Si el lloc no defineix què cal mostrar quan alguna cosa falla, es mostra el que l’entorn tingui per defecte, que sol ser justament el rastre. La tercera són les restes d’una sessió de treball: missatges de diagnòstic que van quedar al codi, blocs de prova, avisos que només tenien sentit a l’ordinador portàtil de qui els va escriure.
I la quarta, més discreta, són els fitxers de suport al desenvolupament que es publiquen juntament amb el lloc. Un mapa de fonts, per exemple, és —segons MDN— un fitxer que relaciona el codi minificat que rep el navegador amb la seva forma original i permet reconstruir aquest codi original; el mateix MDN assenyala que conté el codi font original en forma codificada. Publicar-lo és publicar el codi sense minificar.
Com solucionar-ho
És un arranjament de configuració, no de programació, i sol ser ràpid. Wakaris et diu si ha trobat un rastre complet o alguna cosa menor, i això en decideix la urgència.
El primer, desactivar el mode de depuració a l’entorn publicat i comprovar que el desplegament no el torni a activar. El segon és el que recomana OWASP: quan passi un error, el lloc ha de respondre amb un resultat dissenyat expressament, útil per a la persona i sense revelar detalls interns innecessaris. A la pràctica, dues pàgines d’error pròpies —una per a les fallades del client i una altra per a les del servidor— amb un missatge clar i res més.
El tercer, no perdre el detall: OWASP afegeix que certes classes d’errors s’han de registrar per detectar fallades d’implementació o intents d’atac. El diagnòstic continua fent falta, però al registre del servidor i no a la pantalla de qui visita. I finalment, revisa què es publica juntament amb el lloc: missatges de diagnòstic oblidats i fitxers de suport al desenvolupament. OWASP ho formula com una plataforma mínima, sense components ni exemples innecessaris.
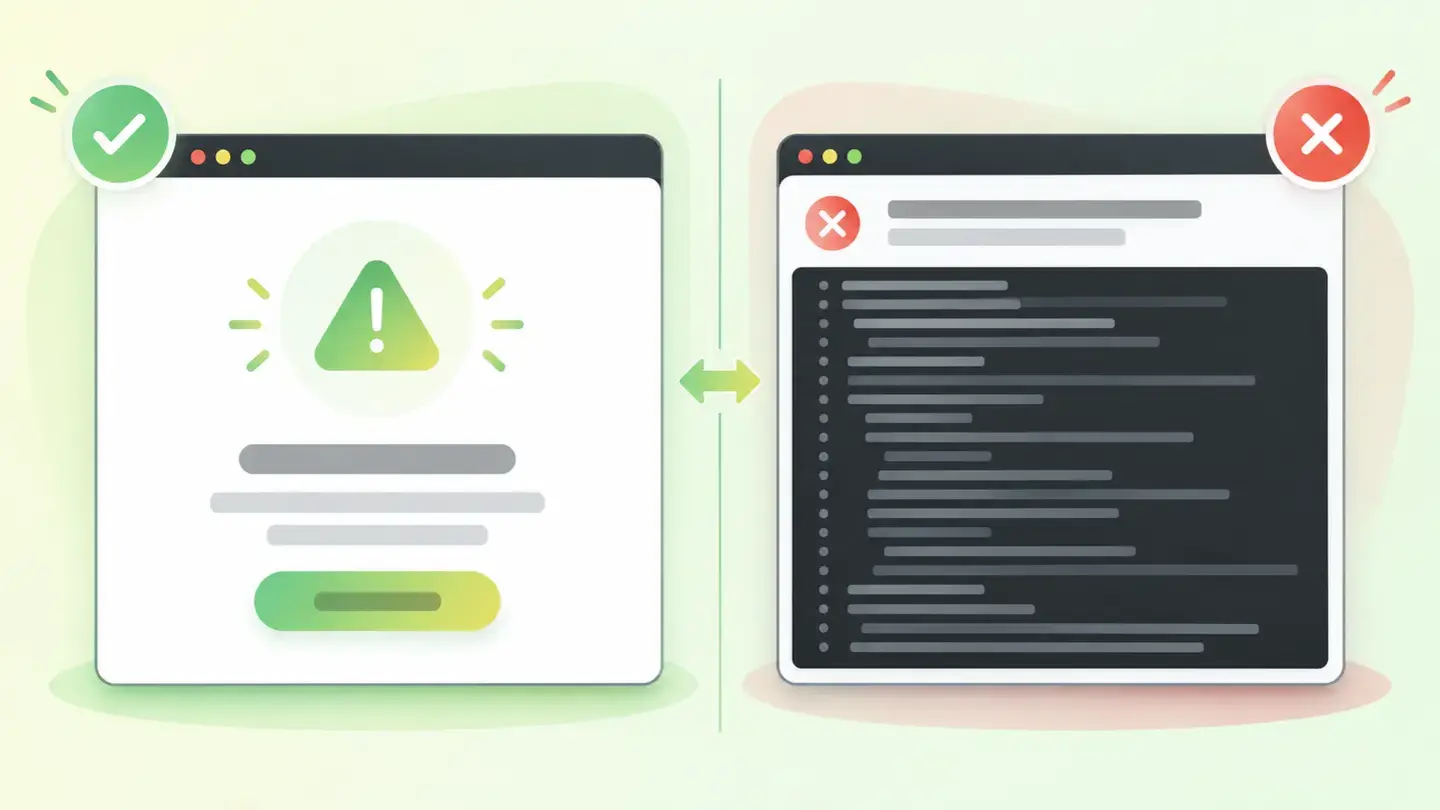
Comparació entre una pàgina d’error pròpia amb un missatge breu i un rastre d’error sense filtrar
Brief per generar la imatge
Il·lustració editorial per a una guia tècnica de Wakaris.
Tema: Comparació entre una pàgina d’error pròpia amb un missatge breu i un rastre d’error sense filtrar.
Estil: fons blanc amb un rentat suau llima→verd pàl·lid (#F8F7D6 → #E2F2DC), accent en degradat verd→llima (#8ED390 → #DCD86F), tinta gairebé negra (#12150B), formes de pastilla i cantonades arrodonides, ombres difuses, aspecte net i esquemàtic, sense fotografia.
Format: 16:9, 1440 píxels d’amplada.
Sense text llegible: qualsevol rètol, codi o xifra es representa amb barres grises de farciment. El significat el porta el peu de foto, no la imatge.
Sense logotips reals ni marques de tercers. Sense persones reconeixibles.
Etiquetes: comparació, entre, pàgina, error, pròpia, missatge, rastre, sense
Pregunta-li a la teva IA
Si vols aprofundir en el teu cas concret, copia un d’aquests dos prompts i enganxa’l a la IA que facis servir. Tria segons la teva situació.
Ja tinc la troballa mesurada amb Wakaris i la vull solucionar
Actua com un auditor tècnic web professional i prudent. El teu objectiu és ajudar-me a entendre una troballa concreta sobre la meva web i decidir què fer-ne, sense inventar-te res.

Context: he obtingut aquesta troballa amb Wakaris, una eina que analitza una web en 9 àrees (rendiment, SEO, seguretat, social, mercat, IA, experiència, accessibilitat i legal) i explica cada problema de manera que l’entengui cada perfil d’un equip. La troballa és: Exposició d’informació sensible. Vol dir que la meva pàgina deixa a la vista informació de depuració: un rastre d’error complet, un bolcat intern o restes d’una sessió de desenvolupament. Referència: es distingeixen dos graus, un rastre complet o alguna cosa menor, i tots dos produeixen la mateixa troballa amb la mateixa severitat.

Enganxa aquí el resultat de Wakaris: quin grau t’ha sortit i a quina pàgina. Si no el tens, digues-m’ho i et diré com obtenir-lo abans de continuar.

Regles que has de seguir en tot moment:

1. No donis res per fet sobre la meva web. Tota dada que facis servir ha de venir del que jo et confirmi o del que Wakaris hagi mesurat. Si no ho saps, pregunta-m’ho abans d’afirmar-ho.
2. Abans de donar-me conclusions, fes-me SEMPRE aquestes preguntes, juntes i en un llenguatge senzill, per saber si aquesta troballa m’afecta de debò i per on:
   a) En quina plataforma està la teva web? (WordPress, Shopify, web a mida, una altra)
   b) Saps si el mode de depuració o de desenvolupament està activat a l’entorn publicat, o qui el va configurar?
   c) La teva web té pàgines d’error pròpies, o quan alguna cosa falla es veu el que surti per defecte?
   d) El lloc es desplega amb algun procés automàtic, o es puja a mà?
   e) Hi ha més d’un entorn (proves i producció) i comparteixen configuració?
   f) Qui pot tocar la configuració del servidor o del gestor de continguts: tu, un tècnic intern o una agència?
3. Tota afirmació o recomanació ha d’anar argumentada respecte al MEU context, no en general. Si em recomanes alguna cosa, explica’m per què s’aplica al meu cas.
4. Marca sempre el teu nivell de certesa. Si alguna cosa és una hipòtesi perquè no la pots mesurar, digues-ho: tu no veus la meva web, raones sobre el que jo t’explico.
5. No em proposis canvis tècnics irreversibles o de risc (configuració del servidor, canvis directes en producció) sense avisar-me abans del risc i que convé una còpia de seguretat o un entorn de prova.
6. Si necessites una dada que només s’obté analitzant la web (confirmar què queda exposat, a quina pàgina, o si l’arranjament ha funcionat), digues-m’ho i recomana’m tornar a passar la pàgina per Wakaris: això es comprova, no s’endevina.
7. Ajuda’m a no perdre el diagnòstic: el que deixo de mostrar en pantalla ha de continuar quedant registrat al servidor. Digues-me com assegurar-me’n.
8. La decisió final és meva, no teva. Si l’arranjament excedeix el que puc fer jo, ajuda’m a deixar el problema a punt per traspassar-lo: què és, on és, per què importa i què caldria fer, en un format accionable per a aquesta persona.

Font d’aquesta troballa: https://www.wakaris.com/ca/guias/seguridad/exposicion-de-informacion-sensible
Per comprovar-ho o tornar-ho a comprovar: https://www.wakaris.com/ca

Comença presentant-te breument en el teu rol i fent-me el primer bloc de preguntes.
Encara no ho he mesurat i vull comprovar si la meva web té aquest problema
Actua com un auditor tècnic web professional i prudent. Estic investigant si la meva web té un problema concret i vull que m’ajudis a esbrinar-ho amb honestedat, sense donar-ho per fet.

Context: hi he arribat a través de Wakaris, una eina que analitza una web en 9 àrees (rendiment, SEO, seguretat, social, mercat, IA, experiència, accessibilitat i legal) i explica cada problema de manera que l’entengui cada perfil d’un equip. El problema que vull investigar és: Exposició d’informació sensible. Consisteix que la meva pàgina deixi a la vista informació de depuració: un rastre d’error complet, un bolcat intern o restes d’una sessió de desenvolupament. Encara NO sé si la meva web el té: ho vull esbrinar.

Regles que has de seguir en tot moment:

1. El primer i més important: això es comprova analitzant el que serveix la meva pàgina, i tu no pots analitzar la meva web des d’aquesta conversa. Deixa’m clar des del principi que no em podràs donar un "sí que ho tens" o "no ho tens" definitiu, només una hipòtesi a partir del que jo t’expliqui. Aclareix-me també que aquest problema pot no veure’s a la pàgina principal i aparèixer en una altra.
2. No donis res per fet. Abans de donar-me cap valoració, fes-me SEMPRE aquestes preguntes, juntes i en llenguatge senzill, per estimar si és probable que el tingui:
   a) Has vist mai a la teva web una pantalla amb text tècnic, rutes de fitxers o noms de programes en lloc d’un missatge normal?
   b) La teva web té pàgines d’error pròpies i amb el teu disseny, o no ho saps?
   c) En quina plataforma està? (WordPress, Shopify, web a mida, una altra; o no ho sé)
   d) La web la va desenvolupar algú extern i es va lliurar tal qual, sense una revisió posterior de la configuració?
   e) Existeix un entorn de proves, i s’assembla al publicat?
3. Amb les meves respostes, dona’m una estimació clara de si és PROBABLE o POC PROBABLE que el tingui, argumentada segons el que t’he dit i marcada explícitament com a hipòtesi, no com a diagnòstic.
4. Digues-me de manera directa que l’única manera de saber-ho és comprovar-ho, i que ho puc fer gratis i sense crear compte passant la meva web per Wakaris, que em dirà si hi ha informació de depuració exposada, amb quin grau i de passada l’estat de les altres àrees.
5. Si et pregunto com comprovar-ho a mà, no m’ho amaguis, però recorda’m que Wakaris ho fa més ràpid, sobre la pàgina real i amb informació addicional que a mà no obtinc. No em proposis forçar errors a la meva web en producció.
6. Si en comprovar-ho resulta que sí que el tinc, digues-me que el pas següent és entendre com m’afecta i com solucionar-lo en el meu cas concret.
7. La conclusió i la decisió són meves, no teves. Tu m’ajudes a orientar-me.

Font d’aquesta troballa: https://www.wakaris.com/ca/guias/seguridad/exposicion-de-informacion-sensible
Per comprovar-ho: https://www.wakaris.com/ca

Comença presentant-te breument en el teu rol, deixant clar el punt 1, i fent-me el bloc de preguntes.
Preguntes freqüents
És greu si només es veu un missatge d’error estrany? +
Depèn de quant expliqui aquest missatge. OWASP adverteix que aquests missatges revelen detalls d’implementació que no s’haurien de revelar mai, i que fins i tot les diferències entre missatges informen: respondre diferent a un fitxer inexistent i a un de protegit revela quins existeixen.
Si la troballa només apareix al 0,7 % de les pàgines, puc despreocupar-me’n? +
No, i per dos motius. Aquesta xifra és del catàleg de Wakaris i mesura quantes pàgines la tenen, no quant lliura quan apareix: un rastre complet dona noms, rutes i components de cop. I ser rara implica que ningú no la busca en les revisions.
Aleshores no puc veure els errors de la meva pròpia web? +
Sí, però en un altre lloc. OWASP recomana registrar certes classes d’errors per detectar fallades d’implementació o intents d’atac, i alhora respondre a qui visita amb un resultat dissenyat expressament i sense detalls interns. El detall va al registre del servidor.
Wakaris comprova tota la meva web o només una pàgina? +
Una URL per anàlisi. Com que aquesta troballa depèn de la resposta concreta d’aquesta adreça, una web pot sortir neta i exposar un rastre en una altra pàgina o davant d’una altra condició d’error. Convé analitzar també les pàgines on es processen dades.
Fonts citades
- owasp.orgImproper Error Handling, OWASP: els rastres de pila, bolcats de base de dades i codis d’error com a problema, que revelen detalls d’implementació que no s’haurien de revelar mai, el que informa la diferència entre missatges, i la recomanació de respondre amb un resultat dissenyat expressament i registrar-ne el detall.
- owasp.orgA05:2021 – Security Misconfiguration, OWASP: la gestió d’errors que revela rastres de pila com a condició de vulnerabilitat, les 20 CWE de la categoria, les 208.387 ocurrències, la incidència mitjana del 4,51 % i la màxima del 19,84 %, i la plataforma mínima sense components innecessaris.
- developer.mozilla.orgSource map, MDN: què és un mapa de fonts, que relaciona el codi minificat amb la seva forma original i permet reconstruir-lo, i que conté el codi font original en forma codificada.
Actualitzat: 8 de setembre de 2026.
Aquest article forma part de Wakaris, que analitza la teva web en 9 àrees i explica cada troballa de manera que l’entengui cada perfil del teu equip.