En resumen
Qué se mide
confianza y caducidad del certificado, redirección de HTTP a HTTPS, coherencia entre www y sin www, versiones de TLS admitidas y recursos cargados por HTTP.
Referencia
TLS 1.0 y 1.1 no deben usarse desde la RFC 8996 de marzo de 2021; la versión actual es TLS 1.3.
Por qué importa
sin HTTPS un intruso puede leer y modificar lo que ve tu visitante; con un HTTPS mal configurado, el candado engaña.
Severidad en Wakaris
Crítico. Falla en el 26 % de las páginas analizadas.
Qué es y qué mide este hallazgo
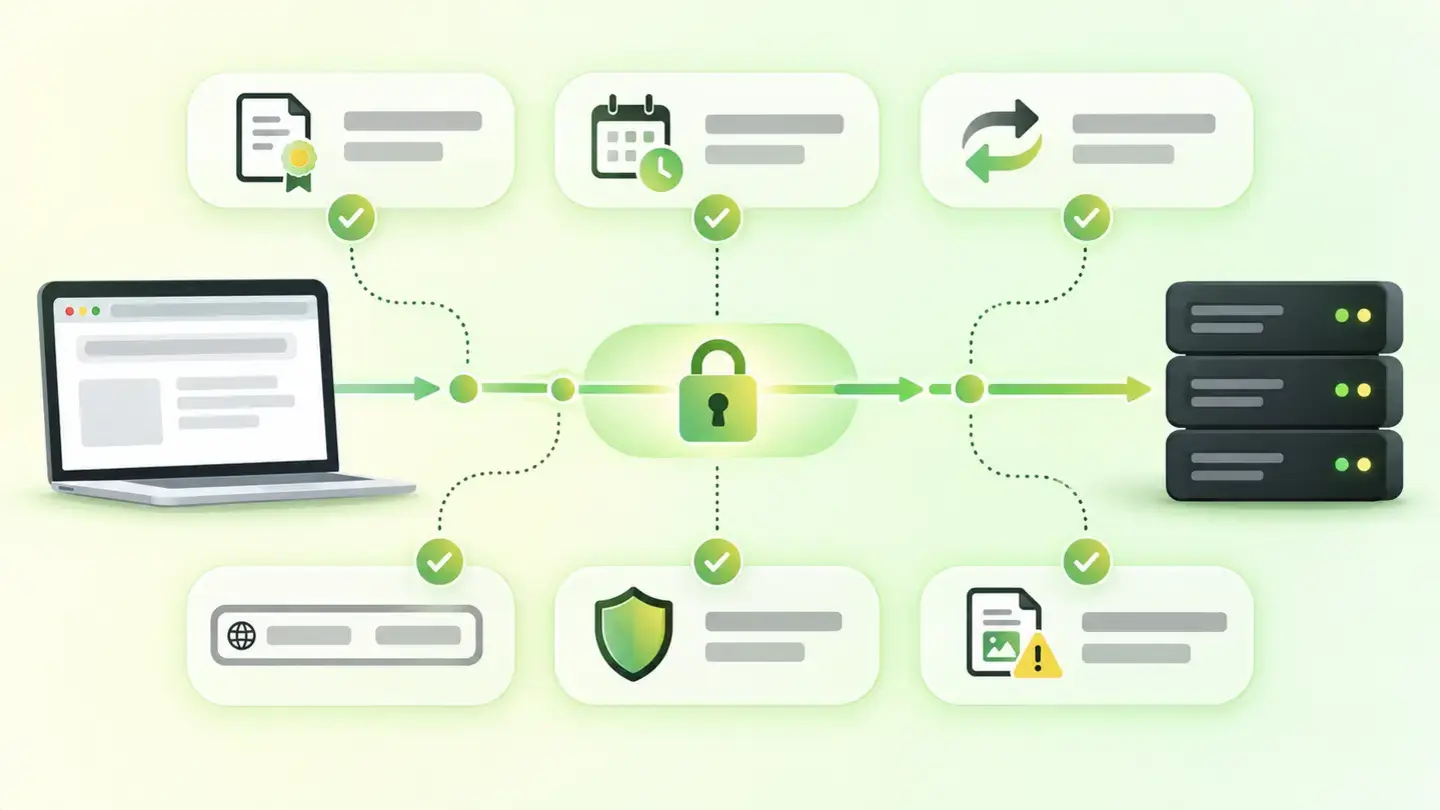
HTTPS es HTTP sobre TLS, el protocolo que, según MDN, permite a un cliente comunicarse de forma segura con un servidor a través de una red en la que no se confía. Aporta cifrado, para que nadie lea los datos en tránsito; integridad, para que nadie los modifique sin que se note; y autenticación, para que el navegador sepa con qué servidor habla. Esa autenticación la da el certificado, que liga la clave del servidor a su nombre de dominio y va firmado por una autoridad de certificación.
Este hallazgo no se limita a preguntar si hay candado. Mira si el certificado es de una autoridad de confianza y cuántos días le quedan; si la versión HTTP de la página redirige a la segura; si el dominio con www y sin www acaban en el mismo sitio; qué versiones de TLS acepta el servidor; y si la página, ya en HTTPS, carga imágenes, scripts u otros recursos por HTTP, lo que se llama contenido mixto.
Cómo se mide
Wakaris se conecta a la URL que le indicas y examina la conexión desde fuera, como haría un navegador. Del certificado obtiene la cadena de confianza y la fecha de caducidad; el hallazgo salta cuando quedan menos de 30 días, y se agrava por debajo de 7 y de 1. Pide la versión HTTP de la misma dirección y comprueba si responde con una redirección a HTTPS o sirve la página en claro. Prueba las variantes con y sin www para ver si convergen. Negocia la conexión TLS y anota qué versiones admite el servidor: si acepta 1.0 o 1.1, se marca como obsoletas. Y recorre los recursos que carga la página para detectar los que viajan por HTTP.
Cada pieza es una evidencia independiente, con su instancia concreta: la URL que no redirige, el recurso que va por HTTP, la versión obsoleta aceptada. Así el informe no dice "el HTTPS falla" sino qué parte falla y dónde.
Por qué importa
Importa porque, como resume web.dev, HTTPS impide que un intruso manipule la comunicación entre tu web y el navegador de tus usuarios y que escuche pasivamente lo que se intercambia. Sin cifrado, cualquiera en la misma red puede leer formularios y cookies, insertar anuncios o software malicioso y deducir quién es tu visitante.
Lo que hace crítico este hallazgo es que casi todos sus fallos ocurren en webs que ya tienen HTTPS. Un certificado caducado convierte el candado en una pantalla de error que expulsa a la gente. Una versión HTTP que no redirige deja abierta la puerta sin cifrar para quien llegue desde un enlace antiguo. Un servidor que acepta TLS 1.0 permite a un atacante forzar esa versión, cuyas debilidades llevaron a la IETF a prohibirla en la RFC 8996. Y un solo script cargado por HTTP dentro de una página HTTPS puede, según MDN, modificar cualquier aspecto de la página, por lo que los navegadores lo bloquean y la web deja de funcionar.
Causas comunes
La causa más frecuente de fallo es la renovación olvidada: certificados de un año que nadie apuntó en el calendario, o renovaciones automáticas que dejaron de funcionar al cambiar de servidor o de DNS. Le sigue el certificado que no cubre el nombre: se emitió para el dominio sin www y la web se sirve con www, o al revés.
La redirección incompleta es otra clásica: se activó HTTPS en el servidor pero se dejó la versión HTTP respondiendo con la página completa, o redirigiendo solo la portada. Y la duplicidad www aparece cuando cada variante del dominio se configuró por separado y una quedó sin redirigir a la otra.
El contenido mixto suele venir de una migración a HTTPS en la que quedaron rutas absolutas con http:// en la base de datos del gestor de contenidos, en la hoja de estilos o en incrustaciones de terceros. Y las versiones TLS obsoletas las deja activas una configuración de servidor heredada que nadie revisó.
Cómo solucionarlo
Empieza por el informe de Wakaris, que separa las seis evidencias: sabrás si el problema es el certificado, la redirección, el www, TLS o los recursos, y en qué URL concreta.
Para el certificado, renueva antes de los 30 días y automatiza la renovación. Comprueba que el certificado cubra tanto el dominio con www como sin él. web.dev recomienda claves RSA de al menos 2048 bits.
Para la redirección, configura en el servidor una redirección 301 de toda la versión HTTP a HTTPS, no solo de la portada, y otra 301 de la variante www que no uses a la que sí. Cuando todo funcione, añade la cabecera Strict-Transport-Security empezando con un max-age corto, como aconseja web.dev.
Para el contenido mixto, cambia las rutas http:// por https:// o por rutas relativas, y sustituye los recursos de terceros que no ofrezcan HTTPS. Para TLS, desactiva 1.0 y 1.1 en la configuración del servidor y deja 1.2 y 1.3. Después vuelve a pasar la URL por Wakaris.
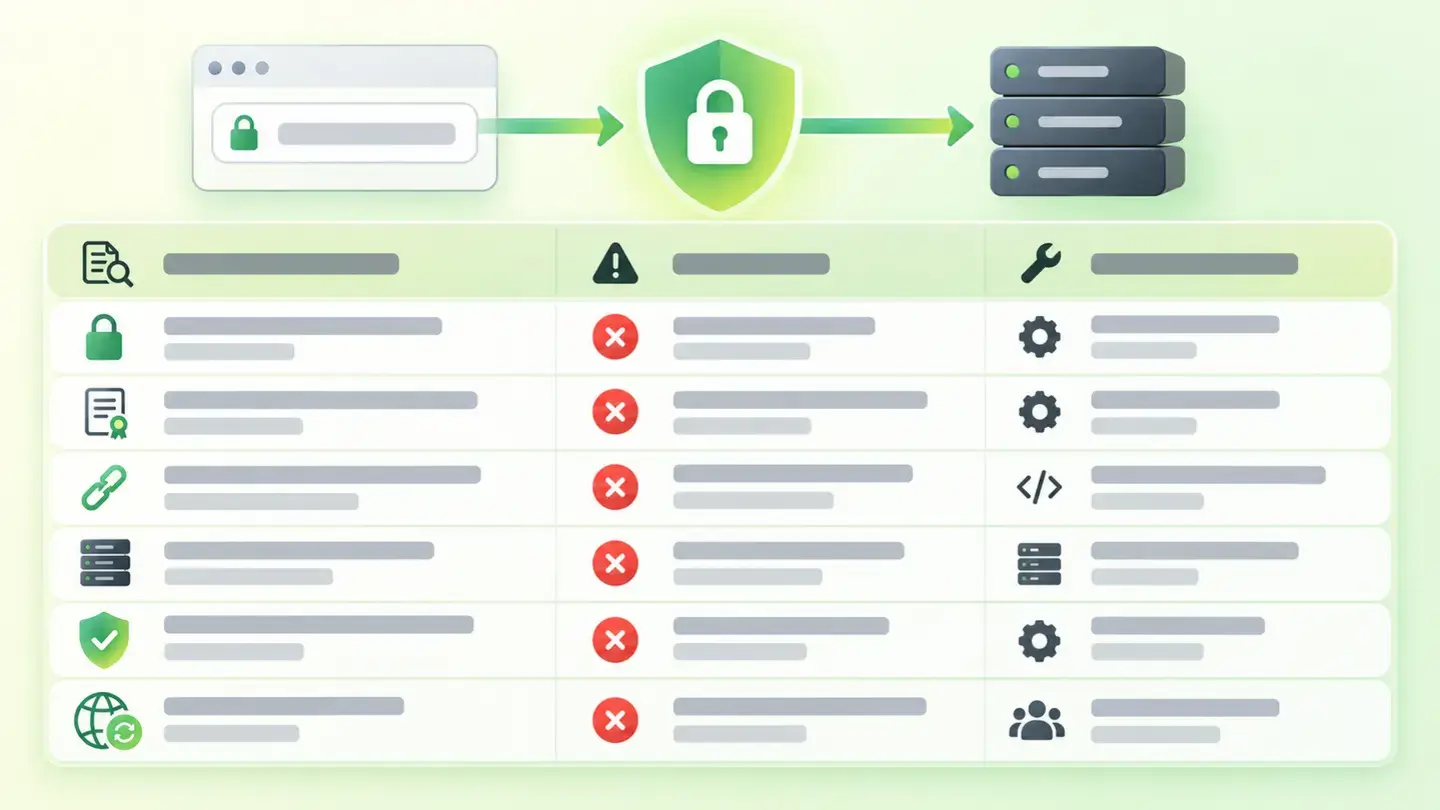
Tabla con las seis evidencias del hallazgo de conexión segura, el estado que las hace fallar y quién suele arreglar cada una
Brief para generar la imagen
Ilustración editorial para una guía técnica de Wakaris.
Tema: Tabla con las seis evidencias del hallazgo de conexión segura, el estado que las hace fallar y quién suele arreglar cada una.
Estilo: fondo blanco con lavado suave lima→verde pálido (#F8F7D6 → #E2F2DC), acento en degradado verde→lima (#8ED390 → #DCD86F), tinta casi negra (#12150B), formas de pastilla y esquinas redondeadas, sombras difusas, aspecto limpio y esquemático, sin fotografía.
Formato: 16:9, 1440 píxeles de ancho.
Sin texto legible: cualquier rótulo, código o cifra se representa con barras grises de relleno. El significado lo lleva el pie de foto, no la imagen.
Sin logotipos reales ni marcas de terceros. Sin personas reconocibles.
Etiquetas: conexión, segura, https, ssl, tabla, evidencias, hallazgo, estado
Pregúntale a tu IA
Si quieres profundizar en tu caso concreto, copia uno de estos dos prompts y pégalo en la IA que uses. Elige según tu situación.
Ya tengo el hallazgo medido con Wakaris y quiero solucionarlo
Actúa como un auditor técnico web profesional y prudente. Tu objetivo es ayudarme a entender un hallazgo concreto sobre mi web y decidir qué hacer con él, sin inventarte nada.

Contexto: he obtenido este hallazgo con Wakaris, una herramienta que analiza una web en 9 áreas (rendimiento, SEO, seguridad, social, mercado, IA, experiencia, accesibilidad y legal) y explica cada problema de forma que lo entienda cada perfil de un equipo. El hallazgo es: Conexión segura (HTTPS/SSL). Revisa seis cosas: si el certificado es de confianza, cuántos días le quedan, si HTTP redirige a HTTPS, si www y sin www llevan al mismo sitio, qué versiones de TLS admite el servidor y si la página carga recursos por HTTP. Referencia: el certificado salta con menos de 30 días de vida; TLS 1.0 y 1.1 no deben usarse (RFC 8996); ningún recurso debe cargarse por HTTP dentro de una página HTTPS.

Pega aquí el resultado de Wakaris: qué evidencias fallan de las seis, con el dato de cada una (días de caducidad, URL que no redirige, versión TLS aceptada, recurso por HTTP) y en qué página. Si no lo tienes, dímelo y te diré cómo obtenerlo antes de seguir.

Reglas que debes seguir en todo momento:

1. No asumas nada sobre mi web. Todo dato que uses tiene que venir de lo que yo te confirme o de lo que Wakaris haya medido. Si no lo sabes, pregúntamelo antes de afirmarlo.
2. Antes de darme conclusiones, hazme SIEMPRE estas preguntas, juntas y en lenguaje sencillo, para saber si este hallazgo me afecta de verdad y por dónde:
   a) De las seis evidencias, ¿cuáles fallan exactamente?
   b) ¿Dónde está alojada la web: hosting compartido, servidor propio, plataforma gestionada (Shopify, Wix, WordPress.com u otra) o una red de distribución delante?
   c) ¿Quién emitió el certificado y cómo se renueva: automáticamente, a mano, o no lo sabes?
   d) ¿La web pasó de HTTP a HTTPS en algún momento, o nació ya en HTTPS?
   e) ¿Tienes acceso a la configuración del servidor o del panel de hosting, o dependes de un proveedor?
   f) ¿Cargas recursos de terceros: fuentes, vídeos, mapas, scripts de medición o de publicidad?
   g) Si hay que aplicar un arreglo técnico, ¿lo harías tú, un técnico interno o una agencia?
3. Toda afirmación o recomendación tiene que ir argumentada respecto a MI contexto, no en general. Si me recomiendas algo, explícame por qué aplica a mi caso.
4. Marca siempre tu nivel de certeza. Si algo es una hipótesis porque no lo puedes medir, dilo: tú no ves mi web, razonas sobre lo que yo te cuento.
5. No me propongas cambios técnicos irreversibles o de riesgo (configuración de servidor, redirecciones globales, cabeceras de seguridad, cambios directos en producción) sin avisarme antes del riesgo y de que conviene una copia de seguridad o un entorno de prueba.
6. Si necesitas un dato que solo se obtiene midiendo la web (confirmar la caducidad real, la versión TLS aceptada, o si el arreglo funcionó), dímelo y recomiéndame volver a pasar la página por Wakaris: eso se mide, no se adivina.
7. La decisión final es mía, no tuya. Tu papel es ayudarme a entender y a preparar la acción, no decidir por mí.
8. Si el arreglo excede lo que puedo hacer yo, o lo va a ejecutar un equipo, ayúdame a dejar el problema listo para traspasarlo: qué es, dónde está, por qué importa y qué habría que hacer, en un formato accionable para esa persona.

Fuente de este hallazgo: https://www.wakaris.com/es/guias/seguridad/conexion-segura-https-ssl
Para medirlo o volver a medirlo: https://www.wakaris.com/

Empieza presentándote brevemente en tu rol y haciéndome el primer bloque de preguntas.
Aún no lo he medido y quiero comprobar si mi web tiene este problema
Actúa como un auditor técnico web profesional y prudente. Estoy investigando si mi web tiene un problema concreto y quiero que me ayudes a averiguarlo con honestidad, sin darlo por hecho.

Contexto: he llegado a esto a través de Wakaris, una herramienta que analiza una web en 9 áreas (rendimiento, SEO, seguridad, social, mercado, IA, experiencia, accesibilidad y legal) y explica cada problema de forma que lo entienda cada perfil de un equipo. El problema que quiero investigar es: Conexión segura (HTTPS/SSL). Consiste en que alguna pieza de la conexión cifrada falla aunque la web tenga candado: certificado caducado o de poca confianza, versión HTTP que no redirige, www y sin www que no coinciden, versiones antiguas de TLS aceptadas o recursos que se cargan por HTTP. Referencia: certificado con menos de 30 días de vida; TLS 1.0 y 1.1 prohibidas por la RFC 8996. Todavía NO sé si mi web lo tiene: quiero averiguarlo.

Reglas que debes seguir en todo momento:

1. Lo primero y más importante: esto se MIDE conectándose al servidor, y tú no puedes hacerlo desde esta conversación. Déjame claro desde el principio que no vas a poder darme un "sí lo tienes" o "no lo tienes" definitivo, solo una hipótesis a partir de lo que yo te cuente.
2. No asumas nada. Antes de darme ninguna valoración, hazme SIEMPRE estas preguntas, juntas y en lenguaje sencillo, para estimar si es probable que tenga el problema:
   a) Si escribes tu dominio sin "https://" en el navegador, ¿acaba en la versión con candado o se queda sin él?
   b) ¿Y si lo escribes con y sin "www"? ¿Llegas al mismo sitio en los dos casos?
   c) ¿Sabes cuándo se renovó el certificado por última vez y si se renueva solo?
   d) ¿La web pasó de HTTP a HTTPS en algún momento, o nació ya en HTTPS?
   e) ¿Alguna vez el navegador te ha mostrado un aviso de "no seguro" o una imagen que no carga en tu propia web?
   f) ¿Dónde está alojada: hosting compartido, servidor propio o plataforma gestionada? ¿Desde cuándo sin tocar la configuración?
3. Con mis respuestas, dame una estimación clara de si es PROBABLE o POCO PROBABLE que lo tenga, y de qué pieza sería la sospechosa, argumentada según lo que te he dicho y marcada explícitamente como hipótesis, no como diagnóstico.
4. Dime de forma directa que la única manera de saberlo de verdad es medirlo, y que puedo hacerlo gratis y sin crear cuenta pasando mi web por Wakaris, que me dará el estado de las seis piezas, el dato concreto de cada una y de paso el estado de las otras áreas.
5. Si te pregunto cómo comprobarlo a mano, no me lo ocultes, pero recuérdame que Wakaris lo hace más rápido, sobre el servidor real y con información adicional que a mano no obtengo.
6. Si al medirlo resulta que sí lo tengo, dime que el siguiente paso es entender cómo me afecta y cómo solucionarlo en mi caso concreto.
7. La conclusión y la decisión son mías, no tuyas. Tú me ayudas a orientarme.

Fuente de este hallazgo: https://www.wakaris.com/es/guias/seguridad/conexion-segura-https-ssl
Para medirlo: https://www.wakaris.com/

Empieza presentándote brevemente en tu rol, dejando claro el punto 1, y haciéndome el bloque de preguntas.
Preguntas frecuentes
¿SSL y TLS son lo mismo? +
En la práctica se usan como sinónimos, pero SSL es el nombre del protocolo antiguo y TLS el de su sucesor, que es el que se usa hoy. Según MDN, la versión actual y más extendida es TLS 1.3; TLS 1.2 sigue en uso, y 1.0 y 1.1 no deben usarse. Un "certificado SSL" es, en realidad, un certificado TLS.
Mi web tiene candado. ¿Por qué falla el hallazgo? +
Porque el candado solo dice que la página llegó cifrada con un certificado válido en este momento. No dice si el certificado caduca la semana que viene, si la versión HTTP sigue abierta, si el servidor acepta TLS 1.0 o si un recurso bloqueado viajaba por HTTP. Wakaris revisa esas piezas por separado.
¿Qué es el contenido mixto y por qué se bloquea? +
Es una página cargada por HTTPS que pide algún recurso por HTTP. Según MDN, los navegadores actualizan a HTTPS automáticamente imágenes, audio y vídeo, y bloquean el resto, como scripts, hojas de estilo e iframes, porque un script inseguro podría modificar cualquier aspecto de la página y romperla.
¿Cada cuánto caduca un certificado? +
Depende de quién lo emite y del tipo: los gratuitos con renovación automática suelen durar pocos meses y se renuevan solos; los de pago, más tiempo, pero a mano. Wakaris avisa cuando quedan menos de 30 días para que haya margen de reaccionar, y agrava el hallazgo por debajo de 7 días y de 1.
Fuentes citadas
- developer.mozilla.orgTransport Layer Security (TLS), MDN Web Docs: qué es TLS, cifrado, integridad y autenticación; TLS 1.3 como versión actual; 1.0 y 1.1 no deben usarse; qué liga el certificado.
- developer.mozilla.orgMixed content, MDN Web Docs: definición, recursos que el navegador actualiza y recursos que bloquea, y por qué los scripts son el caso más peligroso.
- web.devWhy HTTPS matters, web.dev: integridad, privacidad y lo que un intruso puede hacer sobre una conexión sin cifrar.
- web.devEnable HTTPS on your servers, web.dev: claves de 2048 bits, redirecciones 301 de HTTP a HTTPS, rutas relativas contra el contenido mixto y cabecera Strict-Transport-Security con max-age creciente.
- datatracker.ietf.orgRFC 8996: Deprecating TLS 1.0 and TLS 1.1, IETF: TLS 1.0 y 1.1 "MUST NOT be used", motivos criptográficos y fecha de publicación, marzo de 2021.
Actualizado: 7 de septiembre de 2026.
Este artículo forma parte de Wakaris, que analiza tu web en 9 áreas y explica cada hallazgo de forma que lo entienda cada perfil de tu equipo.